「複合機のスキャン送信が、ある日突然エラーになる」「基幹システムからの自動通知メールが届かなくなる」。Exchange Onlineの基本認証(SMTP AUTH)廃止は、そうした事故を現実に引き起こすインパクトを持っています。
2026年1月27日、MicrosoftはSMTP AUTHの基本認証廃止スケジュールを改定しました。当初アナウンスされていた「2026年3月〜4月に完全廃止」は取り下げられ、2026年12月末に既存テナントで既定(デフォルト)が無効化されるという段階的な形に変わっています。期限が延びたことで対応を後回しにしている企業も多いはずですが、その12月末はもう目前です。
やっかいなのは、影響が「メールクライアント」ではなく「機械が送るメール」に集中している点です。複合機のScan to Email、インターネットFAX、業務システムの自動通知、監視サーバーのアラートメール。どれも普段は誰も見ていない裏方の仕組みであり、止まってはじめて気づきます。設定から年数が経ち、当時の経緯を把握している担当者が不在というケースもあります。
本記事では、最新の廃止スケジュールの正確な読み方から、影響を受ける機器・システムの洗い出し手順、エラーコードの見分け方、そして対応策4パターンの比較までを整理します。OAuth 2.0への改修が難しい機器でも、SMTPリレーサービスを使えば設定変更だけで送信を継続できるという現実的な選択肢も含めて、実務で使える形で解説します。
※本記事は2026年9月時点の情報です。廃止スケジュールは変更される可能性があるため、必ずMicrosoft公式の最新情報をあわせてご確認ください。
目次
Exchange Onlineの基本認証(SMTP AUTH)廃止とは?2026年12月末に何が起きるのか
Exchange Onlineの基本認証廃止とは、ユーザー名とパスワードだけでメール送信を許可する認証方式を、Microsoftが段階的に使えなくする一連の措置を指します。2022年から順次進められてきた取り組みであり、最後まで残っていたSMTP AUTH(クライアント送信)が、いよいよ最終段階に入りました。
基本認証(SMTP AUTH)がレガシー認証と呼ばれる理由
基本認証は、SMTPサーバーへの接続時にユーザー名とパスワードを提示して送信権限を得る、きわめてシンプルな仕組みです。設定項目が少なく、どんな機器でも実装しやすいため、複合機からバッチプログラムまで幅広く使われてきました。
一方で、この方式には構造的な弱点があります。認証情報そのものをネットワーク上でやり取りするため、盗まれればそのまま不正送信に悪用されること。そして多要素認証(MFA)を挟む余地がなく、IDとパスワードが一致すればそれ以上の検証が行われないことです。
- パスワードリスト攻撃に弱い:漏洩済みのID・パスワードを機械的に試す攻撃を、認証方式側で止められない
- MFAが適用できない:条件付きアクセスなどの制御をすり抜けてしまう
- 共有アカウントになりやすい:複合機や業務システム用の「送信専用アカウント」が長期間パスワード無変更で放置される
こうした背景から、基本認証は「レガシー認証」と呼ばれ、Microsoftをはじめとする主要プラットフォーマーが廃止を進めています。SMTP-AUTHの仕組みそのものについては、以下の記事で詳しく解説しています。

最新の廃止スケジュール【2026年1月27日更新版】
現在Microsoftが公表しているスケジュールは以下の通りです。当初の「2026年3月1日開始・4月30日完了」という計画は保留(on hold)となり、内容が大きく変わっています。
| 時期 | 対象 | 起きること |
|---|---|---|
| 現在 〜 2026年12月 | 全ての既存テナント | 挙動に変更なし。基本認証によるSMTP送信は引き続き利用可能 |
| 2026年12月末 | 既存テナント | SMTP AUTH基本認証が既定で無効化。管理者が明示的に有効化すれば継続利用可能 |
| 2026年12月以降 | 新規作成テナント | SMTP AUTH基本認証は既定で利用不可。OAuthのみがサポート対象 |
| 2027年後半 | 全てのテナント | 基本認証の最終的な削除日がアナウンスされる予定 |
なお、SMTP AUTH以外のプロトコル(Exchange ActiveSync、POP3、IMAP4、EWS、Remote PowerShell、オフラインアドレス帳)の基本認証は、すでに無効化が完了しています。今回残っているのは「機械がメールを送るための入口」であるSMTP AUTHだけ、という位置づけです。
参照元(Microsoft公式):Updated Exchange Online SMTP AUTH Basic Authentication Deprecation Timeline
「既定で無効化」と「完全廃止」は違う|猶予の正しい読み方
ここが最も誤解されやすいポイントです。2026年12月末に起きるのは「完全廃止」ではなく「既定値の変更」です。無効化された後でも、管理者がテナント単位・メールボックス単位で明示的にオンに戻せば、基本認証での送信を継続できます。
ただし、この猶予を「まだ大丈夫」と読むのは危険です。理由は3つあります。
第一に、基本認証を使い続けている機器がある場合、12月末に何もしなければいったん送信が止まるという点。管理者が事前に有効化しておかない限り、年末年始の時期に複合機・プリンターやシステムメールが停止します。第二に、有効化はあくまで延命措置であり、2027年後半には最終削除日が発表されます。第三に、レガシー認証の利用は、セキュリティ評価上の指摘対象となりうる点にも留意が必要です。
結論として、12月末までに取るべき行動は「再有効化の手続き」ではなく「基本認証を使わない構成への移行」です。再有効化は、移行が間に合わない機器に限定した時間稼ぎと割り切るべきです。
なぜMicrosoftは基本認証の廃止を進めるのか
Microsoftは、Exchange Online上で不審なSMTP AUTH利用が増加していることを廃止の理由として挙げています。攻撃者にとって、SMTP AUTHは「乗っ取ったアカウントからスパムを大量送信できる、監視の薄い経路」だからです。
送信専用アカウントは、受信トレイを誰も見ていないため侵害に気づきにくく、パスワード変更の運用からも漏れがちです。組織の中で最も守りが薄く、かつ最も悪用価値が高いのが基本認証のSMTPアカウントという構図になっています。廃止は、この構図そのものを解消するための措置です。
基本認証が廃止されるとメール送信ができなくなる業務・機器
「Outlookしか使っていないから関係ない」とは限りません。今回の影響範囲は、人が操作するメールクライアントではなく、設定を入れたきり誰も触っていない機器やシステムに集中しています。
複合機・プリンターのスキャン送信、インターネットFAX
最も影響が大きいのが複合機・プリンターです。SMTPサーバーに「smtp.office365.com」を設定し、ID・パスワードで認証している機器は、ほぼ確実に対象になります。具体的には以下の機能が停止します。
- スキャンした文書のメール送信(Scan to Email)
- インターネットFAXの送信
- 受信FAXのメール転送、ペーパーレスFAX
- トナー切れ・紙詰まりなどの機器状態の自動メール通知
- ジョブ完了通知、エラーメールの管理者宛送信
主要な複合機メーカー各社は、自社サイトで本件の影響と対策を告知しています。ただしOAuth 2.0対応ファームウェアの提供対象は、機種や発売時期によって異なります。まずは型番を控え、必ずメーカーの公式告知ページで対応可否をご確認ください。
業務システム・基幹システムからの自動通知メール
社内で開発した、あるいはパッケージで導入した業務システムからのメール送信も対象です。
- 受注確認・出荷通知などの取引先向け自動メール
- ワークフローの承認依頼・リマインド通知
- 勤怠システムの打刻漏れアラート
- 監視サーバー・NASからの障害アラートメール
- Excel VBAやAccessのマクロから送信しているメール
- 古いWebアプリのPHPMailer、.NETのSmtpClientなどによる送信処理
特に注意が必要なのが、障害アラートメールです。止まっていても平常時は何も起きないため、実際に障害が発生したときに「通知が来ていなかった」という二次被害の形で発覚します。
古いメールクライアント・サードパーティアプリ
Outlook 2013より前のバージョンや、一部のサードパーティ製メールクライアント、独自のメール連携アドインなども影響を受ける可能性があります。ただしOutlook本体の基本認証はすでに無効化済みのため、今回新たに問題になるのは主に「SMTP送信のみを行う設定」を持つアプリです。
すでに無効化済みのプロトコルとの違い
2022年10月以降、EAS・POP3・IMAP4・EWS・RPS・OABの基本認証は順次無効化が進められ、現在は利用できません。この段階で社内のメールクライアント側の混乱は一巡しており、「あのとき対応したから大丈夫」と考えている企業が少なくありません。
しかし、当時SMTP AUTHだけは救済措置として除外されていました。複合機やアプライアンスが先進認証に対応していない現実に配慮した措置です。今回の2026年12月は、その救済措置がついに終わるタイミングにあたります。過去に対応した企業ほど「棚卸し済み」と思い込みやすいため、あらためて確認が必要です。
自社が影響を受けるか確認する方法|棚卸しの手順
対策の前に必要なのが、影響範囲の特定です。ここを曖昧にしたまま個別対応を始めると、必ず漏れが出ます。
SMTP設定値から見分ける3つのチェックポイント
複合機や業務システムの設定画面を開き、以下の3点を確認してください。すべてに該当する場合、SMTP AUTH基本認証を使用しています。
- SMTPサーバー(ホスト名)が smtp.office365.com になっている
- ポート番号が 587(または 25)で、STARTTLSが有効
- 認証が「あり」で、メールアドレスとパスワードを入力している
逆に、SMTPサーバーが自社のオンプレミスサーバーや外部の配信サービスを向いている場合、今回の廃止の直接的な影響は受けません。SMTPサーバー設定の読み方は以下の記事も参考になります。
Exchange管理センターのレポートで一括して洗い出す
個別の機器を1台ずつ確認するのは現実的ではありません。Microsoft 365の管理者権限があれば、Exchange管理センターの「SMTP認証クライアント送信レポート」で、テナント内でSMTP AUTHを利用しているクライアントを一覧で確認できます。
- Microsoft 365管理センターにサインインする
- Exchange管理センターを開く
- レポートからSMTP認証クライアント送信レポートを表示する
- 送信元IPアドレス・メールボックス・送信数を一覧で取得する
このレポートには認証プロトコルを示す列が追加されており、基本認証とOAuthのどちらで接続しているかを判別できます。さらにMicrosoft Entra IDのサインインログでも、レガシー認証によるサインイン試行を確認できる場合があります。
棚卸しシートに残すべき項目
洗い出した結果は、以下の項目で一覧化しておくと、その後の判断がスムーズになります。
- 送信元の機器名・システム名と設置場所(拠点)
- メーカー・型番・ファームウェアバージョン
- 使用している送信元メールアドレス
- 送信元IPアドレス
- 月間のおおよその送信通数と宛先(社内のみ/社外含む)
- OAuth 2.0対応の可否(メーカー告知の確認結果)
- 保守契約・リース契約の残存期間
特に重要なのが「宛先が社内のみか、社外を含むか」の欄です。この1項目で、後述する対応策の選択肢が大きく変わります。
基本認証廃止で発生するエラーメッセージの読み解き方
実際に基本認証が無効化されると、送信側の機器やアプリにSMTPエラーが返ります。エラーコードの意味を知っておくと、原因の切り分けが一気に速くなります。
| エラーコード | 意味 | 主な対処 |
|---|---|---|
| 550 5.7.30 | クライアント送信で基本認証がサポートされていない | OAuth 2.0への移行、またはSMTPリレーサービスの利用 |
| 535 5.7.139 | 認証失敗。基本認証が無効化されている、または資格情報が誤っている | テナント設定の確認とパスワード・認証方式の見直し |
| 550 5.7.60 | 認証したアカウントと送信元(From)アドレスが一致していない | 送信者アドレスを認証アカウントに合わせる、または送信権限を付与 |
| 550 5.7.708 | 送信元IPアドレスからのトラフィックが拒否された | 送信元IPのレピュテーション確認、送信経路の見直し |
| 451 4.7.500 | 送信レートの超過による一時的な拒否 | 送信間隔の調整、大量送信基盤への切り替え |
550 5.7.30は認証情報の誤りではなく、認証方式そのものが受け付けられていないことを示します。基本認証が無効化されている場合、パスワードを再設定しても復旧しません。まずエラーコードの確認から始めるのが確実です。
参照:Microsoft Learn「Exchange Online のエラーコード」。なお、エラーコードは複数の要因で返る場合があります。535 5.7.139は資格情報の誤りでも発生します。
なお、送信エラー全般の切り分け方については、以下の記事で体系的に整理しています。

Exchange Onlineの基本認証廃止への対応策4つを比較
対応の選択肢は大きく4つです。それぞれコスト・工数・実現性が大きく異なるため、まず全体像を押さえてから、機器ごとに割り振るのが効率的です。
| 対応策 | 初期工数 | 対応できる機器 | 社外宛送信 | 主な注意点 |
|---|---|---|---|---|
| OAuth 2.0(先進認証)に移行 | 大(改修・検証が必要) | OAuth対応済みの機器・自社開発システム | 可能 | 機器が非対応だと選択できない |
| 直接送信(Direct Send) | 小 | ほぼすべて | 不可(自社テナント宛のみ) | Reject Direct Sendで塞がれる方向。なりすまし悪用の温床 |
| Exchange OnlineのSMTPリレー | 中(コネクタ設定が必要) | ほぼすべて | 可能 | 専有の固定IPが必須。到達率はIP評価に依存 |
| 外部のSMTPリレーサービス | 小(送信先の付け替えのみ) | ほぼすべて | 可能 | 月額費用が発生する |
OAuth 2.0(先進認証)に対応させる
最も正攻法の対応です。OAuth 2.0では、パスワードそのものではなくアクセストークンを使って認証するため、資格情報の漏洩リスクを大幅に下げられます。
自社開発システムであれば、おおむね以下の流れで対応します。
- Microsoft Entra ID(旧Azure AD)にアプリケーションを登録する
- クライアントIDとクライアントシークレットを取得する
- 必要なAPIアクセス許可(SMTP.SendAsApp等)を付与し、管理者の同意を与える
- アクセストークンを取得する処理を実装する
- SMTP接続時にパスワードではなくトークンを渡すようXOAUTH2に変更する
ネックになるのは市販機器です。複合機・プリンターやアプライアンスの場合、製品側がOAuth 2.0対応ファームウェアを提供していることが前提となります。リース満了が近い機器を前倒しで入れ替えるとなれば、数十万円から数百万円規模の投資判断になります。
直接送信(Direct Send)に切り替える【非推奨】
直接送信は、認証なしで自社テナントのメールボックス宛にメールを届ける方式です。設定が簡単なため代替案として紹介されることがありますが、2026年時点では積極的に選ぶべきではありません。
理由は2つあります。ひとつは機能上の制約で、Gmailやキャリアメールなど外部ドメイン宛には送信できません。社内通知専用なら成立しますが、取引先への出荷通知などには使えません。
もうひとつがセキュリティです。2025年以降、Direct Sendを悪用して「社内から送られたように見える」フィッシングメールを送り込む攻撃が国内外で報告されています。これを受けてMicrosoftは「Reject Direct Send」という拒否設定を提供し、Direct Sendを塞ぐ方向へ舵を切りました。Microsoftが遮断設定を提供している経路に、業務システムを新たに依存させるのは避けるのが無難です。
Exchange OnlineのSMTPリレー(コネクタ)を使う
Exchange Online上に受信コネクタを作成し、送信元IPアドレスで認証する方式です。パスワード認証を使わないため基本認証の廃止の影響を受けず、外部ドメイン宛にも送信できます。
ただし条件が厳しく、他組織と共有していない専有の固定グローバルIPアドレスが必須です。加えて、送信されたメールはMicrosoftの共有IPプールを経由するため、到達率は自社のドメイン評価に強く依存します。IPやドメインがブロックリストに載った場合、自社側で打てる手は限られます。
外部のSMTPリレーサービスを利用する
最も現実的な選択肢が、外部のSMTPリレーサービス(メールリレーサービス)です。送信元の機器やシステムは従来どおりID・パスワードでリレーサービスに接続し、リレーサービス側が適切な方式で配信を行います。
- 機器の改修が不要:SMTPサーバーのホスト名・ポート・認証情報を書き換えるだけで移行が完了する
- OAuth非対応の古い機器にも対応できる:ファームウェア更新が提供されない機器の延命策になる
- 外部ドメイン宛にも送信できる:取引先向けの通知メールにも使える
- 到達率とIPレピュテーションを事業者に任せられる:送信基盤の運用負荷がなくなる
- 配信ログが残る:届いたか否かを後から追跡できる
SMTPリレーの仕組みそのものについては、以下の記事で図解しています。

対応方針の選び方|ケース別の現実的な進め方
4つの選択肢は排他ではありません。実務では、機器ごとに使い分けるのが最短ルートです。
複合機がOAuth非対応のファームウェアのままの場合
まずメーカーのサポートページで、型番に対するOAuth 2.0対応ファームウェアの提供状況を確認します。提供されていればファームウェア更新と再設定で完了です。
提供されていない場合、選択肢は「機器の入れ替え」か「送信先の付け替え」の2択になります。リース残存期間が長い機器を入れ替えるのは投資対効果が悪いため、SMTPリレーサービスに送信先を向け直すのが現実的です。設定変更は機器の管理画面から行え、拠点が複数あっても同じ手順で対応できます。
自社開発の業務システムからメール送信している場合
改修可能なシステムであれば、OAuth 2.0対応が本筋です。ただし改修には設計・実装・テスト・リリースの工程が必要で、リリース枠の確保が12月末に間に合うかを先に確認してください。
間に合わない見込みなら、SMTPの接続先だけを差し替える暫定対応を先に入れ、OAuth対応は次期リリースに回すという二段構えが有効です。接続先の変更は設定ファイルの数行で済むことが多く、リスクも限定的です。
メルマガや大量配信をExchange Onlineから送っている場合
Exchange OnlineのSMTP AUTHクライアント送信には、大量配信を前提としない送信上限が設けられています。具体的には、メールボックス単位で1日あたり10,000件の宛先、1分あたり30通という上限です(Microsoft公式ドキュメント。制限値は変更される場合があります)。
数千〜数万通のメルマガや一斉通知をExchange Online経由で送っている場合、基本認証廃止を機にメール配信システムへ移行するのが妥当です。配信速度・到達率・効果測定のいずれの面でも、専用基盤のほうが適しています。
2026年12月末までの逆算スケジュール
残された時間は約3か月です。以下のペースで進めれば、年末の停止を回避できます。
STEP 1(2026年9月中):影響範囲の確定
Exchange管理センターのSMTP認証クライアント送信レポートを取得し、棚卸しシートを作成します。拠点の複合機は情報システム部門だけでは把握しきれないため、各拠点の総務担当に型番の照会をかけておきます。
STEP 2(2026年10月中):対応方針の決定と予算確保
機器ごとにOAuth対応・機器入替・リレーサービスのいずれかを割り振ります。費用が発生するものは、この時点で稟議を通しておかないと年内の実行は困難です。
STEP 3(2026年11月中):設定変更とテスト送信
実際の切り替え作業を行います。テストでは「社内宛」だけでなく「Gmail宛」「キャリアメール宛」の3パターンを必ず確認してください。社内宛だけ通って外部宛が落ちる、という事故が最も多いパターンです。
STEP 4(2026年12月上旬):最終確認と暫定措置の判断
どうしても間に合わない機器が残った場合のみ、管理者権限でSMTP AUTHを明示的に有効化して延命します。その際は対象メールボックスを限定し、期限を決めて台帳に記録しておきます。
STEP 5(切り替え後):送信ログの監視
切り替えから数週間は、エラーメールの発生状況と到達状況を確認します。特に月次バッチや四半期処理など、頻度の低い送信処理は、切り替え後の初回実行まで問題が表面化しない場合があります。
基本認証廃止後もメール送信を止めないならメール配信システムを活用する
Exchange Onlineの基本認証廃止は、突き詰めれば「業務メールの送信経路を、認証強化に耐える基盤へ移す」という課題です。機器を1台ずつOAuth対応させるよりも、送信経路そのものを専用のメール配信基盤に集約したほうが、工数も将来のリスクも小さく済みます。
メール配信システムを使うメリット
システムや機器からのメール送信をメール配信システムに任せると、送信基盤側の認証方式の変更には事業者側で対応されるほか、到達率や運用面でも明確な利点があります。
- 送信元を集約できる:複数拠点・複数システムの送信経路を一本化し、管理対象を減らせる
- 到達率を事業者が担保する:IPレピュテーション管理やSPF/DKIM/DMARC対応を任せられる
- サーバー構築・運用が不要:自社でSMTPサーバーを立てる場合の構築コストと保守負荷が発生しない
- 送信状況を可視化できる:配信ログでエラーの原因を追跡でき、障害対応が速くなる
特に、今回のような外部要因による仕様変更が今後も起こることを考えると、メール送信の専門事業者に基盤を預けておくこと自体がリスクヘッジになります。
おすすめのメール配信システム「blastengine」

blastengine(ブラストエンジン)は、既存のシステムや機器とSMTPリレーで接続するか、APIで連携することでメールを配信できるサービスです。Exchange Onlineの基本認証廃止への対応としては、複合機や業務システムのSMTP設定をblastengineに向け直すだけで移行が完了するため、機器の改修やファームウェア更新を待つ必要がありません。
- SMTPリレー対応:送信先のホスト名・ポート・認証情報を変更するだけで、OAuth非対応の機器からも送信を継続できる
- API連携(RESTful API):自社開発システムからは、SMTPを介さずAPI経由で直接送信することも可能
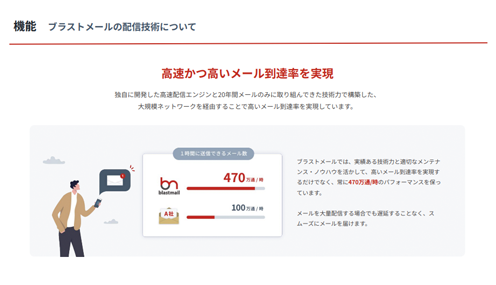
- 99%以上の高いメール到達率:国内キャリア・ISPへの個別送信ロジックにより、届きにくい宛先にも確実に配信
- IPレピュテーション管理:サーバーの運用・メンテナンスをblastengine側で行うため、常に高い送信者評価を維持できる
- SPF/DKIM/DMARC対応:送信ドメイン認証に標準対応し、なりすまし・迷惑メール判定を回避
- バウンスメール自動対応と配信ログ管理:エラーの発生状況を確認でき、原因の切り分けがスムーズ
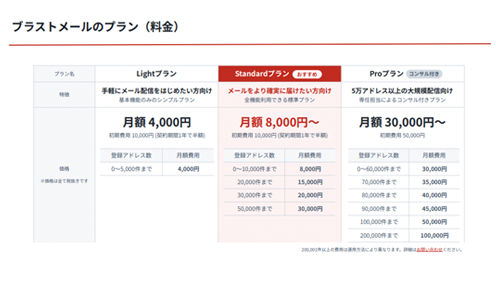
初期費用は無料で、月額3,000円から利用できます。日本語での電話・メールによるテクニカルサポートにも対応しているため、12月末の期限までに確実に移行を終えたい情報システム担当者にとって現実的な選択肢です。メールアドレスの入力のみで無料トライアルが可能ですので、まずは自社の複合機や業務システムからテスト送信を試してみてください。
ブラストエンジン公式サイト:https://blastengine.jp/
おすすめのメール配信システム「ブラストメール」

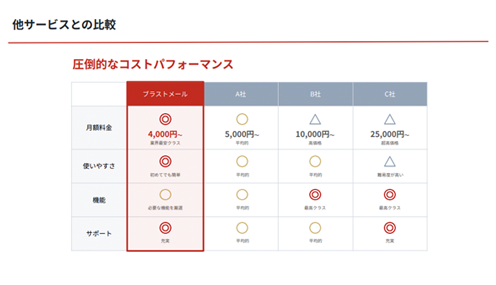
システムからの自動通知ではなく、担当者が画面上で作成するメルマガや一斉通知をExchange Onlineから送っている場合は、ブラストメールが適しています。15年連続で導入社数シェアNo.1を獲得しており、導入実績は27,000社以上。専門知識がなくても直感的に操作できる管理画面が特徴です。
- HTMLメール作成:ノーコードエディタで、デザイン性の高いメールを作成できる
- 迷惑メール判定対策:SPF/DKIMに対応し、Gmailガイドラインにも準拠
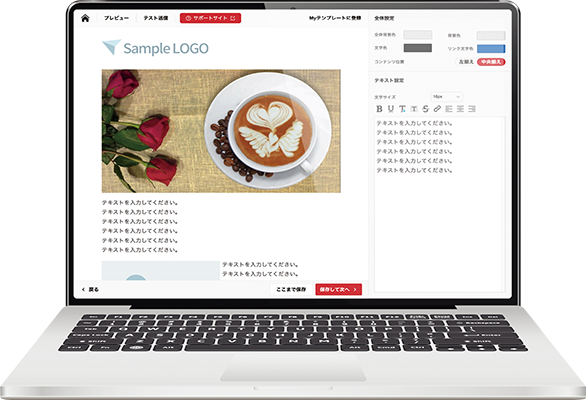
- 効果測定:開封率・クリック率・エラーカウントを確認し、次の配信に活かせる
- API連携:MA・CRMなど他システムとの自動連携にも対応
Exchange Onlineの送信上限を気にせず大量配信ができるため、基本認証廃止を機にメルマガ配信基盤を見直したい企業にも適しています。
公式サイト:シェア1位のメール配信システム「ブラストメール」
FAQ
- Exchange Onlineの基本認証(SMTP AUTH)はいつ廃止されますか?
- A:2026年1月27日のMicrosoft公式発表によると、2026年12月末に既存テナントで既定が無効化されます。完全な削除ではなく、管理者が明示的に有効化すれば継続利用は可能です。最終的な削除日は2027年後半にあらためて発表される予定です。スケジュールは変更される可能性があるため、Microsoft公式ブログで最新情報を確認してください。
- 基本認証が廃止されると、具体的に何が使えなくなりますか?
- A:ユーザー名とパスワードによるSMTP AUTHを使ったメール送信ができなくなります。複合機のスキャンtoメールやインターネットFAX、業務システムからの自動通知メール、監視サーバーのアラートメールなど、機器やシステムが自動送信しているメールが主な対象です。Outlookなど人が使うメールクライアントの基本認証は、すでに2022年10月以降に順次無効化されています。
- 自社システムがSMTP AUTHを使っているか確認する方法は?
- A:業務アプリや複合機のSMTP設定で、サーバーが「smtp.office365.com」、ポートが「587」または「25」に設定されており、メールアドレスとパスワードで認証していればSMTP AUTH基本認証を使用しています。Microsoft 365管理者であれば、Exchange管理センターの「SMTP認証クライアント送信レポート」で組織全体を一覧で確認できます。
- 複合機がOAuth 2.0に対応していない場合はどうすればよいですか?
- A:メーカーが対応ファームウェアを提供していない機種の場合、機器を入れ替えるか、外部のSMTPリレーサービスに送信先を変更するかの2択になります。SMTPリレーサービスであれば、機器側はSMTPサーバー名・ポート・認証情報を書き換えるだけで済むため、リース途中の機器でも短時間で対応できます。
- 直接送信(Direct Send)を代替手段として使ってもよいですか?
- A:おすすめしません。直接送信は自社テナント内のメールボックス宛にしか送信できず、Gmailや取引先など外部ドメイン宛には届きません。加えて、なりすましメールへの悪用が報告されたことを受け、Microsoftは「Reject Direct Send」設定で経路を遮断する方向に進めています。社内通知に限った暫定措置としても、恒久的な対策とは考えないほうが安全です。
まとめ
Exchange Onlineの基本認証廃止は、2026年12月末に既存テナントで既定が無効化され、2027年後半に最終的な削除日が発表される流れです。期限は一度延期されましたが、基本認証を使い続けている機器がある場合、何も対応しなければ12月末に送信が止まるという点は変わりません。
影響を受けるのは、複合機のスキャン送信、業務システムの自動通知、監視アラートなど、普段は誰も意識しない裏方のメールです。だからこそ、止まってから気づくと被害が大きくなります。
今日からできる最初の一歩は、Exchange管理センターで「SMTP認証クライアント送信レポート」を開き、自社でSMTP AUTHを使っているクライアントの一覧を取得することです。そこに並んだ機器とシステムの数を見れば、必要な対応規模がすぐに判断できます。
OAuth 2.0への改修が間に合わない機器については、SMTPリレーサービスへの切り替えが、機器を入れ替えずに対応できる現実的な選択肢になります。以降は、送信基盤側の認証方式の変更にサービス事業者側で対応されます。年末の停止を避けるため、2026年9月中に棚卸しを終え、10月中に方針を固めておきましょう。