Googleは2025年3月14日をもって、GmailをはじめとするGoogle Workspaceの各サービスで、ユーザー名とパスワードだけを使う「基本認証(Basic認証)」によるアクセスを原則廃止しました(アプリパスワードなど一部例外あり)。この変更をきっかけに、「OutlookやThunderbirdから急にGmailが送れなくなった」「複合機のスキャン送信が止まった」「社内システムの自動メールがエラーになる」といったトラブルが各所で発生しています。
原因が分からないまま設定を触ってしまうと、かえって状況が悪化することもあります。まず押さえておきたいのは、これはシステムの故障ではなく、Google側のセキュリティ強化にともなう仕様変更だということです。つまり、正しい認証方式へ移行すれば確実に解決できます。
本記事では、基本認証が廃止された背景と影響を受ける環境を整理したうえで、OAuth 2.0・アプリパスワード・SMTPリレーサービスといった対策を、利用環境ごとの選び方とあわせて解説します。情報システム担当者やエンジニアはもちろん、社内のメール環境やメルマガ配信を管理している方にも役立つ内容です。
Google公式:安全性の低いアプリから OAuth への移行
目次
Googleの基本認証(Basic認証)廃止とは
Googleは、セキュリティ強化を目的として、古くから使われてきた基本認証のサポートを終了しました。基本認証とは、ユーザー名とパスワードをそのまま送ってアクセスを許可する仕組みです。設定が簡単な反面、認証情報がそのまま流れるため、現在のセキュリティ水準では安全とは言えません。
この廃止により、OAuth 2.0などの新しい認証方式に対応していないアプリや機器は、GmailのSMTPサーバー経由でメールを送れなくなりました。影響範囲は個人利用からビジネス利用まで幅広く、放置すると業務メールの停止につながります。まずは自社のどの環境が対象になるのかを正確に把握することが、対策の第一歩です。
基本認証が廃止された背景
基本認証はパスワードを直接やり取りするため、通信経路上での盗聴(中間者攻撃)や、流出したパスワードを使い回すリスト型攻撃に弱いという弱点を長年抱えていました。サードパーティのアプリにアカウントのパスワードをそのまま預ける構造になる点も、情報漏えいの温床とされてきました。
こうした課題を解消するため、Googleはトークンを使うOAuth 2.0への移行を強く推奨してきました。OAuth 2.0ではパスワードそのものをアプリに渡さず、一時的なアクセストークンで認証します。今回の廃止は、単なる仕様変更ではなく、インターネット全体の安全性を底上げする流れの一環と捉えると理解しやすいでしょう。ポイントを整理すると次のとおりです。
- 基本認証はパスワードを直接送信するため、盗聴や使い回し攻撃に弱い
- OAuth 2.0はトークン認証のため、パスワードをアプリに預けずに済む
- Googleはセキュリティ強化の一環として段階的に移行を進めてきた
廃止で影響を受ける環境・機器
今回の廃止で影響を受けるのは、OAuth 2.0に対応していない古いソフトやハードウェアです。特に、設定の見直しが後回しになりがちな業務機器は注意が必要です。次のような環境では、すでにメール送信が止まっている、あるいは近いうちに止まる可能性があります。
- 古いバージョンのThunderbirdやOutlookなどのメールソフト
- SMTP認証にしか対応していないスキャナ・複合機
- 基幹システムや自作スクリプトからGmailのSMTPへ直接送信している環境
- 一部のプロバイダが提供するレガシーなメールサービス
ソフトウェアは最新版へのアップデートやOAuth 2.0対応アプリへの移行で対処できます。一方、複合機や古い業務システムのようにOAuth 2.0に対応できない機器は、外部のSMTPリレーサービスへ切り替えるのが現実的です。まずはメーカーへ対応可否を確認し、難しい場合は代替手段の検討へ進みましょう。
そもそもSMTPサーバーの役割やメール送信の仕組みから整理したい場合は、以下の記事で基礎からわかりやすく解説しています。
基本認証とOAuth 2.0は何が違うのか
対策を考えるうえで、廃止された基本認証と、これから標準になるOAuth 2.0の違いを理解しておくと判断がぶれません。両者の差は「パスワードをそのまま扱うかどうか」に集約されます。ここを押さえると、なぜ移行が必要なのかが腑に落ちるはずです。
基本認証の仕組みと抱えるリスク
基本認証は、ユーザー名とパスワードをそのまま使ってアクセスを許可する、もっとも古典的な認証方式です。導入がシンプルで、レガシー機器でも動く点が長所でした。しかし、その手軽さの裏側には見過ごせないリスクが潜んでいます。
- パスワードが漏れると、アカウント全体への不正アクセスを許してしまう
- フィッシングやパスワードスプレー攻撃に対して脆弱
- サードパーティアプリにパスワードを直接渡すため、情報漏えいの起点になりやすい
攻撃手法が高度化した現在、パスワード1つに依存する認証では十分な安全性を保てません。Googleが廃止に踏み切ったのは、この構造的な弱さが理由です。
OAuth 2.0の仕組みと安全性
OAuth 2.0は、パスワードを共有せずにアクセスを許可できる認証・認可の仕組みです。実際の接続にはアクセストークンと呼ばれる一時的な認証情報を使うため、仮にトークンが漏れても影響範囲を限定でき、パスワード流出そのものを避けられます。両者の違いを表にまとめました。
| 比較項目 | 基本認証 | OAuth 2.0 |
|---|---|---|
| 認証に使う情報 | ユーザー名+パスワード | アクセストークン(一時的) |
| パスワードの共有 | 必要 | 不要 |
| セキュリティ強度 | 低い | 高い |
| 設定の手間 | シンプル | やや複雑(アプリ登録が必要) |
| 対応が難しい環境 | なし(レガシー機器でも動作) | 古い複合機・業務システムは非対応の場合あり |
Googleは2025年3月14日をもって、Gmail・Googleカレンダー・GoogleコンタクトへのサードパーティアクセスにOAuthを必須化しました。アプリパスワードは例外的に使える場合がありますが、Google Workspaceではデフォルトで無効化されています。この前提を踏まえて、次の章で環境別の具体策を見ていきましょう。
参考(Google公式):安全性の低いアプリから OAuth への移行
基本認証廃止で送れないときの対策4つと環境別の選び方
GmailのSMTPで送れなくなったときの対策は、大きく4つあります。どれが最適かは利用環境によって変わるため、まずは全体像を比較表で把握し、自社の状況に近いものを選ぶのが近道です。
| 対策 | 向いている環境 | 主なメリット | 注意点 |
|---|---|---|---|
| OAuth 2.0へ移行 | システムを自社で改修でき、工数を確保できる | もっとも安全で長期的に安定 | アプリ登録・実装の技術工数が必要 |
| アプリパスワード | 個人向けGmailで短期の暫定対応をしたい | 設定の負担が小さく、すぐ対応できる | Workspaceは既定で無効。長期利用は非推奨 |
| Google WorkspaceのSMTPリレー | Workspace契約があり固定IPを確保できる | 基本認証を使わずGmail経由で送れる | 固定IPが前提。設定・運用のハードルあり |
| 外部SMTPリレーサービス | 複合機・レガシー環境や大量配信がある | 設定変更が最小限で影響を受けない | サービス選定・比較が必要 |
OAuth 2.0へ移行する(もっとも推奨)
Googleが公式に推奨する、もっとも安全な方法です。Gmail APIやSMTP AUTHで、OAuth 2.0のアクセストークンを使って認証する仕組みに切り替えます。パスワードを直接扱わないため、セキュリティ面での安心感が大きいのが特長です。
主要なメールソフト(Outlook、Thunderbird、Apple Mailなど)はすでにOAuth 2.0に対応しています。まずは次の点を確認しましょう。
- いま使っているメールソフトがOAuth 2.0に対応しているか
- ソフトが最新バージョンになっているか
- 設定画面で「OAuth 2.0認証」を選べるか
自社開発システムから送信している場合は、Google Cloud Platformでのアプリ登録、OAuth 2.0クライアントIDの取得、認証フローの実装が必要です。技術工数は発生しますが、長期的にはもっとも安定した方法といえます。
アプリパスワードで暫定対応する
使っているソフトがOAuth 2.0に対応していない場合、個人向けGmailであれば、2段階認証を有効にしたうえでアプリパスワードを発行し、SMTP認証に使う方法が現時点でも利用できます。設定の負担が小さく、短期間で復旧できるのが利点です。アプリパスワードの発行手順は次のとおりです。
- Googleアカウントの「セキュリティ」設定を開く
- 「アプリパスワード」を選択する
- アプリの種類とデバイスを指定して「生成」する
ただし、これはあくまで応急処置です。アプリパスワードが漏れると、そのアプリ経由でアカウントへ不正アクセスされる恐れがあります。Google Workspaceではデフォルトで無効化されており、Google自身も長期利用を推奨していません。将来的に廃止される可能性もあるため、早めにOAuth 2.0か外部SMTPリレーへ移行するのが安全です。
Google WorkspaceのSMTPリレーを設定する
Google Workspace契約がある場合は、Google管理コンソールからSMTPリレーサービスを設定することで、基本認証を使わずにGmail経由で送信できます。送信元IPアドレスによる制限で認証を代替する仕組みです。
設定は管理コンソールの「アプリ > Google Workspace > Gmail > ルーティング」から行います。ただし、固定IPアドレスが必要なため、クラウド環境やIPが変動する環境では運用が難しい場合があります。自社のネットワーク構成と相談しながら判断しましょう。
参考:Google Workspace公式ヘルプ「SMTPリレーで送信するメールをGoogle経由にルーティングする」
外部SMTPリレーサービスへ乗り換える
OAuth 2.0への対応が難しい複合機や業務システムには、外部のSMTPリレーサービスへの切り替えがもっとも現実的です。GmailのSMTPを使わずに済むため、基本認証廃止の影響をそもそも受けません。主なメリットは次のとおりです。
- 複合機や古いシステムのSMTP設定を、最小限の変更で切り替えられる
- SPF/DKIM/DMARCなどの認証対応をサービス側が担ってくれる
- IPレピュテーションの管理が不要になり、メール到達率が安定する
SMTPリレーの仕組みや選び方をもう少し詳しく知りたい方は、以下の記事もあわせてご覧ください。基礎からメリットまで丁寧に解説しています。

Google Workspaceを利用している場合の進め方
Google Workspaceを使っている組織では、認証方式の変更が全社に影響します。管理者による設定確認・ユーザーへの周知・移行支援を計画的に進めることで、トラブルを未然に防げます。個人利用よりも影響が大きいぶん、段取りが重要です。
管理者コンソールでの設定確認
まずは管理者コンソールでセキュリティ設定を見直します。OAuth 2.0を必須にすることで、基本認証を使っているユーザーに移行を促せます。管理コンソールでは、各ユーザーが基本認証を使っているかどうかも確認できるため、対象者を特定して個別にフォローするとスムーズです。確認しておきたい設定は次のとおりです。
- OAuth 2.0の必須化
- アプリ単位のアクセス制御
- ユーザー別の基本認証利用状況の把握
設定変更はユーザーへの影響が大きいため、事前の周知が欠かせません。変更後は送受信が正常に行えるかをテストし、不具合があれば速やかに対応しましょう。
従業員・ユーザーへの周知
基本認証廃止の影響と対応方法は、技術に不慣れな従業員にも分かる形で伝えることが大切です。設定手順や代替手段をまとめたマニュアルを用意しておくと、問い合わせや混乱を最小限に抑えられます。
周知はメールだけに頼らず、社内ポータルや定例会議など複数のチャネルを併用すると効果が高まります。影響の大きいユーザーには個別フォローを行い、想定される質問をFAQとして整理しておくと対応が楽になります。一度で終わらせず、状況を見ながら情報を更新していきましょう。
移行時のサポートと注意点
移行に不安がある場合は、Google Workspaceの公式サポートや各アプリのヘルプを活用し、必要な情報を事前に集めておくと安心です。社内での対応が難しいときは、外部のITサポート業者に相談したり、移行作業そのものを代行してもらう方法もあります。
作業前には必ずデータのバックアップを取り、設定ミスや障害が起きても元に戻せる状態にしておきましょう。作業後は次の点を確認します。
- メールの送受信が正常に行えるか
- 認証エラーが発生していないか
- 他サービスへの影響が出ていないか
あわせて見直したいメールセキュリティ対策
基本認証の廃止は、社内のメールセキュリティを一段引き上げる良い機会でもあります。認証方式の移行とあわせて、アカウント保護の基本を組織全体で徹底しておきましょう。ここでは特に効果の高い3つを紹介します。
二段階認証を有効にする
二段階認証は、パスワードに加えてスマートフォンや認証アプリで生成されるコードを使う仕組みです。仮にパスワードが漏れても、コードがなければ第三者はログインできません。Googleアカウントのセキュリティページから設定できます。あわせて次の準備をしておくと安心です。
- スマートフォンや認証アプリの登録
- バックアップコードの生成と保管
- 確認コードの受信方法(SMS/アプリ)の選択
パスワードの適切な管理
パスワードは定期的に見直し、複数サービスでの使い回しを避けることが基本です。1つのパスワードが漏れると、同じものを使う他のサービスまで芋づる式に狙われます。管理が煩雑になりがちな場合は、パスワードマネージャーの活用が有効です。
- 強固なパスワードの自動生成
- サービスごとに異なるパスワードの一元管理
- 漏えいチェック機能(対応ソフトの場合)
フィッシング・不審メールへの警戒
認証を強化しても、利用者が偽メールに認証情報を入力してしまえば意味がありません。フィッシングメールは本物そっくりの見た目で、「アカウントが停止されます」など焦らせる文面が多いのが特徴です。受け取ったら次の点を確認しましょう。
- 差出人のアドレスが公式のものか
- 不自然な日本語や誤字脱字がないか
- リンク先URLが正規のドメインか、httpsで始まっているか
少しでも違和感があれば、リンクはクリックせず公式サイトから直接アクセスします。判断に迷う場合は、自己判断せず社内の情報システム担当に相談するのが安全です。
Gmailの送信トラブルを根本から解決するならメール配信システムを活用する
基本認証の廃止で「送れない」状態が起きるのは、GmailのSMTPを直接使っているためです。裏を返せば、メール送信そのものを専用の配信基盤に任せてしまえば、Googleの仕様変更に振り回されずに済みます。ここでは、環境や目的に合わせて選べる2つのサービスを紹介します。
メール配信システム(SMTPリレー)を使うメリット
外部のSMTPリレー・メール配信システムを使うと、送信インフラの運用や到達率対策をまるごと任せられます。複合機やレガシー環境の送信トラブルにも強く、担当者の負荷を大きく減らせるのが利点です。
- Gmailの仕様変更や基本認証廃止の影響を受けずに送信できる
- SPF/DKIM/DMARCなどの認証対応をサービス側が担ってくれる
- IPレピュテーションを専門に管理するため、迷惑メール判定を受けにくい
- サーバーの構築・運用が不要になり、運用コストと工数を削減できる
とくに複合機・業務システムからの送信や、大量配信を安定させたいケースでは、SMTPリレーの導入効果が大きく表れます。
おすすめのメール配信システム「blastengine」

blastengine(ブラストエンジン)は、お客様のシステムとSMTPリレーやAPIで連携し、大量メールやトランザクションメールを高速・確実に届けるメール配信サービスです。既存システムのSMTP情報を書き換えるか、APIを組み込むだけで導入でき、複合機やレガシー環境の送信トラブルの受け皿としても最適です。
- API連携・SMTPリレー:既存システムへ組み込みやすく、設定のみで送信環境を移行できる
- 99%以上の高い到達率:国内キャリア・ISPへの個別送信ロジックで確実に届ける
- SPF/DKIM/DMARC対応:送信ドメイン認証に標準対応し、なりすまし・迷惑メール判定を回避
- バウンスメール自動対応:エラーメールの処理を自動化し、運用負荷を大幅に削減
運用・メンテナンスはblastengine側が行うため、常に高いIPレピュテーションを維持できます。初期費用は無料で、月額3,000円から利用可能。日本語での電話・メールサポートに対応しているので、技術的な不明点も安心して相談できます。メールアドレスの入力のみで無料トライアルができます。
ブラストエンジン公式サイト:https://blastengine.jp/
おすすめのメール配信システム「ブラストメール」

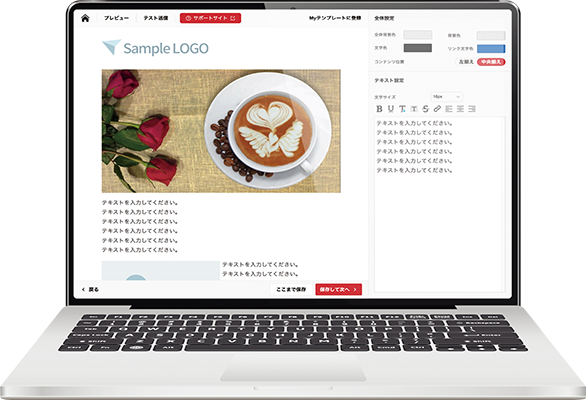
システム送信ではなく、メルマガやお知らせの一斉配信といったマーケティング用途がメインなら、ブラストメールが向いています。ブラストメールは15年連続で導入社数シェアNo.1を獲得し、27,000社以上に導入されている日本最大級のメール配信システムです。専門知識がなくても、直感的な管理画面からHTMLメールを作成・配信できます。
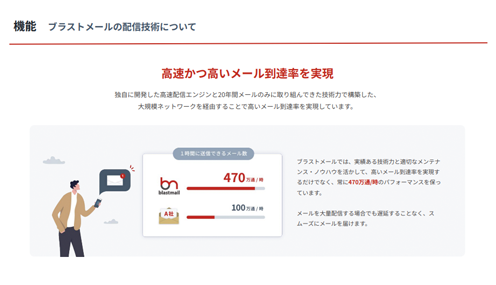
- 高い到達率:Gmailガイドラインに対応した配信基盤で、迷惑メール判定を回避
- 効果測定:開封率・クリック率・エラーカウントを把握し、次の施策に活かせる
- セグメント配信:読者の属性や行動履歴でグループを作り、最適なタイミングで配信
- API連携:MA・CRMなど他システムと連携して業務を効率化
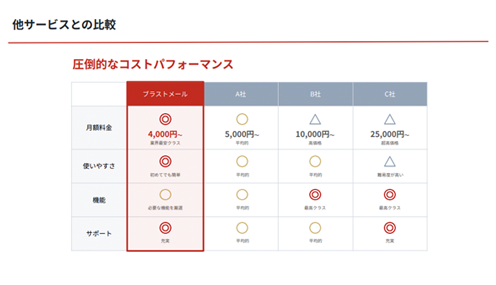
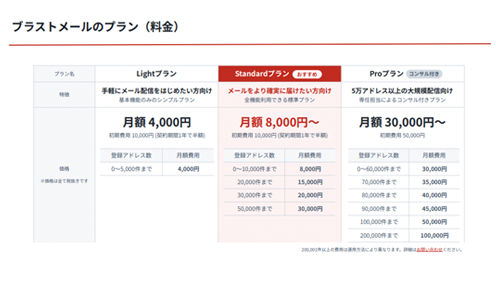
業界最安クラスの料金で大規模配信にも対応し、電話・メール・チャットのサポート体制も充実しています。まずは無料トライアルで操作感を確かめてみてください。
公式サイト:シェア1位のメール配信システム「ブラストメール」
なお、Gmailの新しい送信者ガイドラインへの対応や「届かない・送れない」全般の解決策は、以下の記事でまとめて解説しています。あわせて確認しておくと安心です。

FAQ
- Q:GmailのSMTPサーバーでメールが送れなくなったのはなぜですか?
- A:2025年3月14日にGoogleが基本認証(Basic認証)を廃止したためです。以降はユーザー名とパスワードだけの認証がサポートされなくなり、OAuth 2.0などの安全な認証方式への移行が必要になりました。
- Q:基本認証廃止の影響を受けるのはどんな環境ですか?
- A:OutlookやThunderbirdなどの古いメールソフト、複合機・スキャナ、業務システムやスクリプトからGmailのSMTPへ接続していた環境が対象です。OAuth 2.0に対応していないアプリやデバイスはメール送信ができなくなります。
- Q:アプリパスワードは今後も使えますか?
- A:個人向けGmailでは、2段階認証を有効にすればアプリパスワードを引き続き利用できます。ただしGoogle WorkspaceではデフォルトでOFFになっており、Googleも長期利用は推奨していません。中長期的にはOAuth 2.0か外部SMTPリレーへの移行が安全です。
- Q:外部SMTPリレーサービスとはどんな仕組みですか?
- A:自社システムや複合機からの送信を、専用サーバー経由で代わりに行うサービスです。基本認証廃止の影響を受けず、独自のIPレピュテーション管理や認証対応(SPF/DKIM/DMARC)によって、高い到達率でメールを届けられます。
- Q:OAuth 2.0への対応が難しい場合はどうすればよいですか?
- A:OAuth 2.0の実装には、アプリ登録やクライアントIDの取得、認証フローの実装といった技術工数がかかります。複合機やレガシー環境で対応が難しい場合は、外部SMTPリレーサービスへの切り替えが現実的な代替手段です。GmailのSMTPを使わずに済むため、廃止の影響そのものを回避できます。
まとめ
Googleの基本認証廃止により、対応が遅れている環境ではGmailのSMTPサーバーでメールが送れないトラブルが起きています。今後はOAuth 2.0をはじめとする安全な認証方式が前提となるため、未対応のメールソフトや機器は早めに見直す必要があります。
対策は、OAuth 2.0への移行・アプリパスワードでの暫定対応・Google WorkspaceのSMTPリレー・外部SMTPリレーサービスの4つが基本です。どれを選ぶかは利用環境で決まります。複合機やレガシー環境、大量配信がある場合は、影響を受けずに運用できる外部SMTPリレーサービスが有力な選択肢です。
まずは、自社のどの環境が影響を受けるかを洗い出し、対応方針を決めるところから始めましょう。早めの対応が、情報漏えいや業務停止のリスクを未然に防ぎます。