「顧客のメールアドレスをCCに入れたまま一斉送信してしまった」「不正アクセスで会員情報が流出したおそれがある」。情報漏洩が起きた直後、担当者が最初に向き合うのがお詫びメールの作成です。
ただし、謝罪の気持ちを伝えるだけでは不十分です。個人情報保護法では、一定の漏えい(法令上の表記。本記事では一般的な文脈では「漏洩」と表記)について本人への通知が義務付けられており、お詫びメールがその通知を兼ねることも多くあります。書くべき項目が欠ければ法律上の要件を満たせず、不用意な一文が二次被害や炎上を招くこともあります。
さらに見落とされがちなのが、お詫びメールの「送り方」です。お詫びメールを手作業で一斉送信し、BCCのつもりがCCに入れて再びアドレスを流出させる。フィッシングと誤認されて読まれない。迷惑メールフォルダに振り分けられて届かない。こうした二次事故は、文面の出来とは関係なく起こります。
本記事では、情報漏洩のお詫びメールに入れるべき項目を法律の要件から整理したうえで、ケース別にそのまま使えるテンプレート6種、NG表現の言い換え、二次被害を防ぐ送信方法、送信前チェックリストまでを解説します。

情報漏洩のお詫びメールとは?送る前に押さえる法律の前提
情報漏洩のお詫びメールは、謝罪文であると同時に、個人情報保護法第26条第2項にもとづく「本人への通知」の役割を担う文書です。まずは、どのような場合に通知が義務になり、何を伝える必要があるのかを確認します。
本人への通知は2022年4月から法的義務に
2022年4月1日に施行された改正個人情報保護法により、個人データの漏えい等が発生し、個人の権利利益を害するおそれが大きい場合には、個人情報保護委員会への報告と本人への通知が義務化されました。それ以前は、報告・通知はいずれも「努めるもの」という位置付けでした。
通知の手段は法律で限定されていませんが、顧客との連絡手段として最も一般的なのがメールです。郵送や電話で通知する方法もあり、連絡先が分からない本人に対しては、事案の公表と問い合わせ窓口の設置で通知に代えることも認められています。
報告・通知が義務になる4つのケース
報告と通知の対象になるのは、次の4つのいずれかに当たる漏えい等(「発生したおそれ」の段階を含む)です。
| 類型 | 具体例 | 本人の数の要件 |
|---|---|---|
| 要配慮個人情報を含む漏えい等 | 健康診断の結果、診療情報、病歴など | 1人でも対象 |
| 財産的被害が生じるおそれがある漏えい等 | クレジットカード番号、送金・決済機能のあるサービスのIDとパスワードの組み合わせ | 1人でも対象 |
| 不正の目的によるおそれがある漏えい等 | 不正アクセス、ランサムウェア、従業者による持ち出し、Webサイト改ざんによる入力情報の窃取 | 1人でも対象 |
| 本人の数が1,000人を超える漏えい等 | 1,000人超の会員へのメルマガを、BCCではなくCC欄に入力して一括送信した | 1,000人超 |
注目したいのは4つ目です。個人情報保護委員会は、1,000人を超える会員へのメールマガジンをCC欄に入力して送ってしまったケースを、報告対象の例として明示しています。メール配信のミスは、それ自体が法定の報告・通知の対象になり得る事故だということです。
一方で、たとえば氏名とメールアドレスだけを数百人分誤送信し、不正の目的もない場合は、上記のどれにも当たらず法律上の報告・通知義務は生じません。ただし、義務がないからといって何もしなければ、顧客の信頼は確実に損なわれます。実務上は、義務の有無にかかわらずお詫びと削除依頼のメールを送るのが基本です。
本人通知で伝える5項目と通知のタイミング
個人情報保護法施行規則第10条では、本人への通知で伝える事項として次の5つを定めています。
- 漏えい等の概要
- 漏えい等が発生した、または発生したおそれがある個人データの項目
- 原因
- 二次被害またはそのおそれの有無と、その内容
- その他参考となる事項(本人に取ってほしい対応、問い合わせ窓口など)
通知の時期は「当該事態の状況に応じて速やかに」とされています。あわせて押さえておきたいのが、個人情報保護委員会への報告スケジュールです。速報は事態を知ってからおおむね3〜5日以内、確報は30日以内(不正の目的によるおそれがある場合は60日以内)が目安とされています。
この二段階の構造は、お詫びメールの設計にもそのまま当てはまります。原因や件数が確定していない段階で第一報を送り、調査完了後に第二報で詳細を伝える。最初から完璧な情報をそろえようとして通知が遅れるより、分かっている事実を先に伝えるほうが二次被害を抑えられます。
なお、2026年10月時点の情報として、2026年7月17日に公布された改正個人情報保護法(令和8年改正)では、社内IDのように単体では意味を持たない情報だけが漏えいした場合などについて、本人通知義務を緩和する方向性が示されています。具体的な範囲は今後の規則で定められ、施行は原則として公布から2年以内とされているため(最新の状況は個人情報保護委員会「令和8年 改正個人情報保護法」で確認できます)、現時点では現行のルールにもとづいて対応してください。個別の事案で報告・通知の要否に迷う場合は、弁護士や個人情報保護委員会の相談窓口に確認することをおすすめします。
情報漏洩のお詫びメールに必ず入れる要素
法律上の5項目を踏まえ、実務で使うお詫びメールには次の8つの要素を入れます。
- 件名(何についてのお詫びかが一目で分かる表現)
- 謝罪の言葉
- 事案の概要(いつ、何が、どのような状態になったか)
- 漏えいした情報の項目と件数(漏えいしていない情報も明記)
- 原因
- 二次被害のおそれと、受信者にお願いしたい対応
- 再発防止策
- 問い合わせ窓口(電話番号・受付時間・メールアドレス)
この8要素がそろっていれば、受信者は「自分に何が起きたのか」「何をすればよいのか」「どこに聞けばよいのか」を1通で把握できます。以下、書き方のポイントを補足します。
件名は「何の件か」が一目で分かる表現にする
件名の役割は、受信箱の中で開封してもらうことと、内容を正しく予告することの2つです。「【重要】お客様情報の流出に関するお詫びとご報告」「【お詫び】メール誤送信によるメールアドレス流出について」のように、【お詫び】【重要】などの記号と、事案の種類をセットで入れるのが基本です。
「重要なお知らせ」だけの件名は避けてください。内容が予告されないうえ、フィッシングメールでよく使われる件名と見分けがつきません。件名の末尾に社名やサービス名を入れておくと、差出人の正当性も伝わりやすくなります。
本文は「謝罪→事実→影響→お願い→対策→窓口」の順に書く
本文は冒頭で謝罪し、そのあとに事実関係を時系列で示します。読み手が最も知りたいのは「自分の情報がどうなったか」と「自分は何をすべきか」なので、この2つは見出し(■など)を付けて独立させると読みやすくなります。
「流出した情報」と同じくらい重要なのが、「流出していない情報」を明記することです。「氏名、住所、電話番号、クレジットカード情報は含まれておりません」と書くだけで、受信者の不安と問い合わせ件数は大きく変わります。ただし、確認が取れている項目に限って記載してください。
未確定の情報は「調査中」と明記する
情報漏洩の直後は、原因も件数も確定していないのが普通です。その段階で「被害はございません」「一部のお客様のみ」と書いてしまうと、後の調査で覆ったときに二重の不信を招きます。
確定していない事項は「現在、外部の専門機関とともに調査を進めております」「判明次第、改めてご報告いたします」と書き、第二報を送る前提で文面を組み立てます。
差出人名とアドレスは普段のメールと統一する
お詫びメールは、普段その顧客に届いているメールと同じ差出人名・同じドメインのアドレスから送るのが原則です。急いで担当者個人のアドレスや、普段使っていないドメインから送ると、受信者にはなりすましと区別がつきません。
【ケース別】情報漏洩のお詫びメール テンプレート
ここからは、発生頻度の高いケースごとにお詫びメールのテンプレートを紹介します。〇〇の部分は自社の状況に合わせて書き換えてください。宛名の「{姓}様」の部分は、メール配信システムの差し込み機能を使うと受信者ごとに自動で置き換えられます。
メールアドレスがTO・CCで流出した場合
一斉送信時にBCCではなくTO・CC欄に宛先を入力し、受信者同士でメールアドレスが見える状態になったケースです。元のメールを受け取った全員に送ります。
件名:【お詫び】メール誤送信によるメールアドレス流出について(〇〇株式会社)

{姓}様

〇〇株式会社 カスタマーサポートの〇〇でございます。
平素より「〇〇」をご利用いただき、誠にありがとうございます。

〇月〇日(〇)〇時〇分ごろに弊社よりお送りしたメール「(元メールの件名)」におきまして、
本来BCCに設定すべき送信先メールアドレスを、誤ってCC欄に設定したまま送信いたしました。
その結果、本メールを受信されたお客様同士で、互いのメールアドレスが閲覧できる状態となっておりました。

お客様には多大なるご迷惑とご心配をおかけいたしましたこと、心より深くお詫び申し上げます。

■流出した情報
・メールアドレス(計〇〇件)
※氏名、住所、電話番号等の情報は含まれておりません。
※ご利用のメールソフトの設定により、アドレスとあわせて登録名が表示される場合がございます。

■お客様へのお願い
大変お手数ではございますが、該当のメールを受信ボックスおよびゴミ箱から削除いただきますようお願い申し上げます。
また、心当たりのない差出人からのメールを受け取られた際は、本文中のURLや添付ファイルを開かずに削除いただきますようご注意ください。

■原因と再発防止策
複数のお客様宛てのメールを手作業で送信する運用となっており、弊社の確認体制が不十分であったことが原因です。
今後は、複数のお客様宛のメールはすべて、受信者同士のメールアドレスが表示されないメール配信システムから送信し、送信前に複数名で確認する運用に改めます。

■本件に関するお問い合わせ
〇〇株式会社 お客様相談窓口
電話:0120-XXX-XXX(受付時間:平日10:00〜17:00)
メール:support@example.co.jp

このたびは誠に申し訳ございませんでした。
信頼の回復に努めてまいりますので、何卒ご理解を賜りますようお願い申し上げます。
再発防止策には「注意を徹底します」だけでなく、仕組みで防ぐ対策を書くことが重要です。実際に公表された同種の事案でも、BCCによる一斉送信そのものを廃止する、専用のメール送信システムを導入するといった再発防止策が示されています。
添付ファイルで他人の個人情報を送ってしまった場合
本来の宛先とは別の顧客に、第三者の個人情報を含むファイルを送ってしまったケースです。このケースでは「誤って受け取った人」と「情報が漏れた本人」の2者に、別々の連絡が必要になります。誤送信先へは、まず電話で連絡したうえで、記録としてメールを送るのが確実です。
誤送信先への削除依頼メール
件名:【お詫び】誤ってお送りしたメールの削除のお願い(〇〇株式会社)

{姓}様

〇〇株式会社の〇〇でございます。
先ほどはお電話にて失礼いたしました。

〇月〇日〇時〇分ごろに弊社よりお送りしたメール「(元メールの件名)」に、
{姓}様とは別のお客様の情報を含むファイルを誤って添付しておりました。
ご迷惑をおかけいたしましたこと、深くお詫び申し上げます。

大変恐縮ではございますが、当該メールおよび添付ファイルを開封・保存されることなく、
受信ボックスとゴミ箱から削除いただけますでしょうか。
すでに保存されている場合は、あわせて削除をお願いいたします。

お手数をおかけし誠に申し訳ございません。
削除いただけましたら、本メールへのご返信にてお知らせいただけますと幸いです。
情報が漏れた本人へのお詫びメール
件名:【お詫び】お客様情報の誤送付に関するご報告(〇〇株式会社)

{姓}様

〇〇株式会社の〇〇でございます。

〇月〇日、弊社担当者が別のお客様へメールを送信する際、
{姓}様の情報を含むファイルを誤って添付し、送信いたしました。
{姓}様には多大なるご迷惑とご心配をおかけいたしましたこと、心よりお詫び申し上げます。

■誤送付した情報
・氏名、ご住所、電話番号、ご契約内容
※クレジットカード情報、口座情報は含まれておりません。

■現在の状況
誤送信先のお客様には同日中にご連絡し、当該メールおよびファイルを削除した旨のご連絡をいただいております。
現時点で、本件による二次被害は確認されておりません。

■原因と再発防止策
個人情報を含むファイルを送信する際の、弊社の確認体制が不十分であったことが原因です。
今後は、個人情報を含むファイルの社外送信時に上長の承認を必須とし、再発防止に努めてまいります。

本件についてご不明な点がございましたら、担当〇〇(電話:03-XXXX-XXXX)までご連絡ください。
重ねてお詫び申し上げます。
不正アクセスで流出したおそれがある場合(第一報)
サーバーやシステムへの不正アクセスが判明し、調査が完了していない段階で送る第一報です。不正アクセスは「不正の目的によるおそれ」の類型に当たるため、件数にかかわらず報告・通知の対象になります。
件名:【重要】不正アクセスによるお客様情報流出の可能性に関するお詫びとお知らせ(〇〇株式会社)

{姓}様

平素より「〇〇」をご利用いただき、誠にありがとうございます。
〇〇株式会社でございます。

このたび、弊社が運営する「〇〇」のサーバーに対して第三者による不正アクセスが行われ、
お客様の情報が外部に流出した可能性があることが判明いたしました。
お客様には多大なるご迷惑とご心配をおかけいたしますことを、深くお詫び申し上げます。

■経緯
〇月〇日、弊社サーバーにおいて不審な通信を検知し、同日中に当該サーバーを外部ネットワークから遮断いたしました。
現在、外部の専門調査機関とともに、流出の有無と範囲について調査を進めております。

■流出した可能性がある情報
・氏名、メールアドレス、ご住所、電話番号、ご購入履歴
※弊社サーバーではクレジットカード情報を保持しておりません。なお、決済画面の改ざん等の有無についても、あわせて調査を進めております。

■お客様へのお願い
・サービス再開後、公式アプリまたはブックマーク等から弊社サイトに直接アクセスし、「〇〇」のパスワードを変更してください。再開時期は改めてお知らせいたします。
・他のサービスで同じパスワードをお使いの場合は、そちらの変更もお願いいたします。
・本メールには、ログインやパスワード変更のためのURLは記載しておりません。
・弊社から、メールや電話でパスワードやクレジットカード番号をお尋ねすることはございません。〔自社の運用と一致する場合のみ記載〕
・弊社を装った不審なメールやSMSにご注意ください。

■今後の対応
本件は、個人情報保護委員会へ報告しております。
調査の結果が判明し次第、改めてメールおよび弊社公式サイトにてご報告いたします。

■本件に関するお問い合わせ
〇〇株式会社 不正アクセス専用窓口
電話:0120-XXX-XXX(受付時間:9:00〜18:00 土日祝も対応)

このたびは、誠に申し訳ございません。
第一報で特に重要なのが「お客様へのお願い」の書き方です。漏えい事案の発生後には、お詫びや補償を装ったフィッシングメールが出回ることがあります。お詫びメール自身がフィッシングと同じ形にならないよう、ログイン用のURLは載せないのが安全です。
クレジットカード情報が流出したおそれがある場合
ECサイトの決済画面の改ざんなどにより、クレジットカード情報が流出したおそれがあるケースです。財産的被害のおそれがあるため、件数にかかわらず報告・通知の対象です。受信者に取ってほしい行動を具体的に示すことが、被害の拡大防止に直結します。
件名:【重要】クレジットカード情報流出の可能性に関するお詫びとお願い(〇〇ショップ)

{姓}様

「〇〇ショップ」をご利用いただき、誠にありがとうございます。

このたび、弊社が運営する「〇〇ショップ」において第三者による不正アクセスを受け、
〇年〇月〇日〜〇年〇月〇日の期間にクレジットカード決済をご利用いただいたお客様の
カード情報が流出した可能性があることが判明いたしました。
お客様に多大なるご迷惑とご心配をおかけいたしますことを、心より深くお詫び申し上げます。

■流出した可能性がある情報
・カード名義人名、クレジットカード番号、有効期限、セキュリティコード

■お客様へのお願い
・お手元のクレジットカードのご利用明細に、身に覚えのない請求がないかご確認ください。
・不審な請求がございましたら、カード裏面に記載のカード会社へ直接お問い合わせください。
・カードの再発行をご希望の場合も、カード会社へお申し出ください。再発行にかかる手数料は弊社が負担いたします(※〇〇の場合を除く)。〔確定している場合のみ記載〕

■現在の状況と今後の対応
弊社では、各カード会社と連携し、流出した可能性のあるカードの不正利用のモニタリングを依頼しております。〔確定している場合のみ記載〕
本件は、個人情報保護委員会および関係機関へ報告しております。
調査の詳細は、弊社公式サイトのお知らせページにも掲載しております。

■本件に関するお問い合わせ
〇〇ショップ カード情報流出に関するお問い合わせ窓口
電話:0120-XXX-XXX(受付時間:10:00〜18:00)

このたびは、誠に申し訳ございません。
カードの再発行手数料の負担や補償の有無は、カード会社との協議で決まることが多い事項です。社内で確定していない内容は記載せず、決まり次第第二報で伝えてください。
調査結果を報告する場合(第二報)
第一報のあと、調査が完了した段階で送る報告メールです。確定した件数・項目・原因と、具体的な再発防止策を伝えます。
件名:【ご報告】不正アクセスによるお客様情報流出に関する調査結果について(〇〇株式会社)

{姓}様

〇〇株式会社でございます。

〇月〇日にお知らせいたしました、弊社サーバーへの不正アクセスにつきまして、
外部の専門調査機関による調査が完了いたしましたので、ご報告申し上げます。
改めまして、お客様には多大なるご迷惑とご心配をおかけしておりますことを、深くお詫び申し上げます。

■調査結果
・流出が確認された情報:氏名、メールアドレス、ご購入履歴({姓}様の情報が含まれております)
・流出が確認されなかった情報:ご住所、電話番号、パスワード
・対象となるお客様の数:〇〇〇名

■原因
弊社サーバーで使用していたソフトウェアの脆弱性を突いた攻撃によるものでした。

■二次被害について
本メール送信時点で、本件に起因する不正利用等の二次被害は確認されておりません。

■再発防止策
・該当ソフトウェアの更新と、全サーバーの脆弱性診断の実施
・不正な通信を検知する監視体制の強化
・社内の情報セキュリティ教育の見直し

ご不明な点がございましたら、下記窓口までお問い合わせください。
〇〇株式会社 不正アクセス専用窓口
電話:0120-XXX-XXX(受付時間:9:00〜18:00)
取引先(委託元)へ報告する場合
業務委託を受けて預かっている個人情報を漏えいした場合、まず委託元に報告します。個人情報保護委員会への報告は原則として委託元が行うため、委託元が期限内に報告できるよう、把握している事実をすぐに共有することが最優先です。
件名:【至急・お詫び】貴社よりお預かりした個人情報の漏えいに関するご報告

株式会社〇〇
〇〇部 〇〇様

いつもお世話になっております。
株式会社〇〇の〇〇でございます。

〇月〇日、貴社よりお預かりしている顧客情報の一部が、弊社の作業ミスにより外部へ漏えいしたことが判明いたしました。
貴社ならびに貴社のお客様に多大なるご迷惑をおかけいたしますことを、心より深くお詫び申し上げます。
取り急ぎ、現時点で把握している事実をご報告いたします。

■発生日時:〇月〇日 〇時〇分ごろ
■概要:〇〇の作業中、メールの宛先設定を誤り、顧客〇名分のメールアドレスが受信者間で閲覧可能な状態となりました
■漏えいした項目:メールアドレス(氏名等は含まれておりません)
■対象者数:〇名
■現在の対応:受信者全員へお詫びと削除依頼を送付済み。削除完了の返信を順次確認中

原因の詳細と再発防止策につきましては、〇月〇日までに書面にてご報告いたします。
本件について、本日中にお電話でもご説明に伺いたく存じます。ご都合のよいお時間をお知らせいただけますでしょうか。
情報漏洩のお詫びメールで信頼を失うNG表現と言い換え
お詫びメールでは、一文の選び方が受信者の受け止め方を大きく左右します。よくあるNG表現と、言い換えの例をまとめました。
| NG表現 | 問題点 | 言い換え例 |
|---|---|---|
| ご迷惑をおかけしたかもしれません | 責任の所在が曖昧で、謝罪として伝わらない | 多大なるご迷惑とご心配をおかけいたしました |
| 委託先の不手際により | 責任転嫁と受け取られる | 弊社が業務を委託する事業者において発生したものであり、弊社の管理監督が不十分であったことによるものです |
| 被害は一切ございません(調査中の段階で) | 後で覆ると二重の不信を招く | 現時点で、二次被害は確認されておりません |
| ごく一部のお客様の情報が | 事態を小さく見せようとしている印象を与える | 〇〇名のお客様の情報が |
| システムの不具合により | 原因が具体的に分からない | 〇〇の設定に誤りがあり、本来非公開の情報が閲覧可能な状態となっていました |
| 今後このようなことがないよう努めてまいります(のみ) | 具体策がなく、再発しそうに見える | 今後は〇〇を導入し、〇〇の確認を必須とします |
| 下記URLからログインしてパスワードを変更してください | フィッシングメールと同じ形になる | 公式アプリまたはブックマーク等から弊社サイトに直接アクセスし、変更してください |
NG表現に共通するのは、事実を曖昧にしたり、責任を小さく見せたりする方向の言い回しです。お詫びメールで守るべきは会社の体面ではなく、受信者が状況を正しく理解し、必要な行動を取れることです。
お詫びメールの「送り方」で二次被害を起こさないための注意点
文面が完璧でも、送り方を誤ると新たな事故につながります。特に数百〜数千人規模の受信者へ送る場合は、次の4点を確認してください。
お詫びメールを手作業のBCCで一斉送信しない
最も避けたいのが、お詫びメールの送信で再びアドレスを流出させることです。CC誤送信のお詫びを、同じ担当者が同じメールソフトから慌ててBCCで送れば、同じミスが起きる条件はそのまま残っています。
また、一般的なメールソフトやWebメールには、1日あたりの送信数や1通あたりの宛先数に上限が設けられていることが多く、受信者が多いと何回にも分けて送る必要があります。分割送信は、送信漏れや二重送信の原因になります。受信者が多い場合は、宛先ごとに個別にメールを送るメール配信システムを使い、他の受信者のアドレスが表示されない状態で送るのが確実です。
フィッシングと誤認されない文面と導線にする
漏えい事案のあとは、受信者が自社名義のメールそのものを警戒しています。お詫びメールにログイン画面へのURLや、個人情報の入力を求めるフォームへのリンクがあると、本物であっても開いてもらえないうえ、攻撃者に「同じ形のメール」を作る余地を与えてしまいます。
URLを載せる場合は、自社公式サイトのお知らせページなど、受信者が自分で確認できるページに限定します。メールと同じ内容を公式サイトにも掲載し、「本メールと同じ内容を公式サイトにも掲載しています」と添えると、受信者は本物かどうかを自分で確かめられます。
送信ドメイン認証を設定し、届く状態を整えておく
お詫びメールが迷惑メールフォルダに入れば、通知したことにはなりません。特に漏えい事案の直後は、普段より大量のメールを短時間で送ることになり、受信側のフィルタに引っかかりやすくなります。
送信元のドメインには、SPF・DKIM・DMARCといった送信ドメイン認証を設定しておくことが前提です。Googleは2024年2月から、Gmailアカウント宛てに送信するすべての送信者にSPFまたはDKIMの設定を求め、1日5,000件を超えて送信する場合はSPF・DKIMの両方とDMARCの設定も求めています(Googleヘルプ「メール送信者のガイドライン」)。お詫びメールの送信元が認証されていないと、届かないだけでなく、なりすましとの区別もつきにくくなります。
これらの設定には自社ドメインのDNSへのレコード追加が必要で、反映にも時間がかかります。事故が起きてから初めて設定するのでは間に合わないため、平時に済ませておくことが重要です。また、DMARCのポリシーを急に厳しくすると、自社が利用する他の送信サービスからの正規メールまで届かなくなるおそれがあります。送信元を棚卸ししてから段階的に移行してください。
届かなかった本人を把握し、別の手段でフォローする
メールアドレスの変更や受信拒否などにより、お詫びメールが届かない本人は一定数出てきます。送信後はエラーになったアドレスを確認し、郵送や電話など別の手段で連絡を試みてください。
それでも連絡がつかない本人については、事案の公表と問い合わせ窓口の設置が通知の代替措置になります。また、誰にいつ通知したかの記録は、個人情報保護委員会への確報で「本人への対応の実施状況」を説明する際の根拠にもなります。送信結果を記録として残せる手段で送ることも、送り方の重要な条件です。
情報漏洩のお詫びメール 送信前チェックリスト
送信ボタンを押す前に、次の項目を必ず確認してください。
- 件名に【お詫び】【重要】などと事案の種類、社名が入っているか
- 謝罪の言葉が冒頭にあるか
- 発生日時、経緯、現在の状況が時系列で書かれているか
- 漏えいした情報の項目と件数、漏えいしていない情報が明記されているか
- 原因が具体的に書かれているか(未確定なら「調査中」と明記しているか)
- 二次被害のおそれと、受信者にお願いしたい対応が書かれているか
- ログイン画面へのURLや入力フォームへのリンクを載せていないか
- 再発防止策が「注意の徹底」だけでなく、仕組みとして書かれているか
- 問い合わせ窓口の電話番号、受付時間、メールアドレスが正しいか
- 責任転嫁や事態を小さく見せる表現が含まれていないか
- 差出人名と送信元アドレスが、普段のメールと同じか
- 宛先が他の受信者に表示されない方法で送信する設定になっているか
- 送信対象者のリストに漏れや重複がないか
- 社内宛てのテスト配信で、差し込み結果と配信リストを確認したか
- 法務・広報・経営層など、社内の承認を得ているか
- 公式サイトへの掲載内容と、メールの内容が一致しているか
チェックリストは、事故が起きてから作るのでは間に合いません。平時のうちにテンプレートとあわせて社内で共有し、誰が担当しても同じ品質で対応できる状態にしておくことが理想です。
情報漏洩のお詫びメールを安全に届けるならメール配信システムを活用する
ここまで見てきたとおり、情報漏洩のお詫びメールは「何を書くか」と同じくらい「どう届けるか」が重要です。手作業のBCC送信に頼らず、宛先ごとに個別配信できる仕組みを用意しておくことが、二次被害の防止につながります。
メール配信システムを使うメリット
数百〜数千人規模へのお詫びメールを、メールソフトから手作業で送るのは大きなリスクを伴います。メール配信システムを使えば、次のようなメリットがあります。
- 宛先ごとに個別にメールが送られるため、他の受信者のメールアドレスが表示されない
- 宛名の差し込みにより、受信者一人ひとりに宛てたお詫びとして送れる
- 送信前の承認フローや権限設定で、担当者一人の判断ミスによる誤送信のリスクを減らせる
- 送信結果やエラーになったアドレスを確認でき、届かなかった本人へのフォローにつなげられる
お詫びメールの送信は、事故対応の中でも特にミスが許されない工程です。平時のメルマガや案内メールからメール配信システムを使っておけば、緊急時にも慣れた手順で安全に送信できます。
おすすめのメール配信システム「ブラストメール」

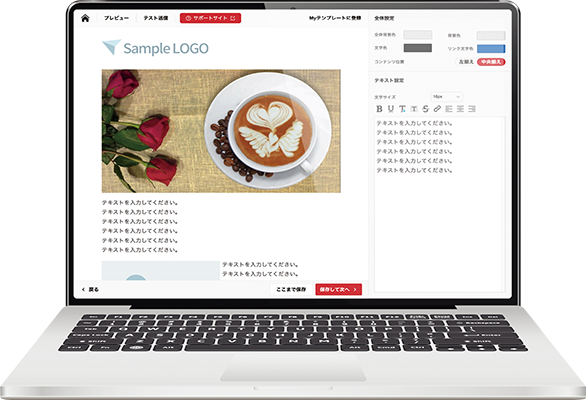
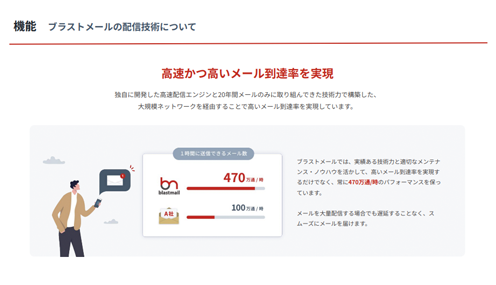
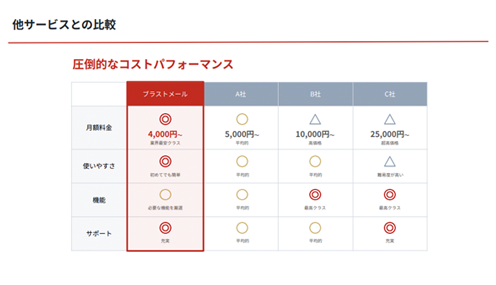
ブラストメールは、16年連続で導入社数シェアNo.1を獲得しているメール配信システムです。導入実績30,000社以上の配信基盤と、専門知識がなくても使えるシンプルな管理画面で、お詫びメールのような緊急性の高い一斉配信も落ち着いて行えます。
- 宛名差し込み送信:差込みコードで受信者ごとに宛名を自動で挿入し、一人ひとりに宛てたお詫びとして届けられる
- 配信承認機能:担当者が作成したメールを、承認者が確認してから配信する運用を組める
- ユーザー管理・権限設定:担当者ごとに操作できる範囲を設定し、意図しない配信を防げる
- 迷惑メール判定対策(SPF/DKIM)とGmailガイドライン対応:お詫びメールが迷惑メールフォルダに振り分けられるリスクを抑えられる
- 効果測定:開封率やエラーカウントを確認し、届いていない受信者への別手段でのフォローに活かせる
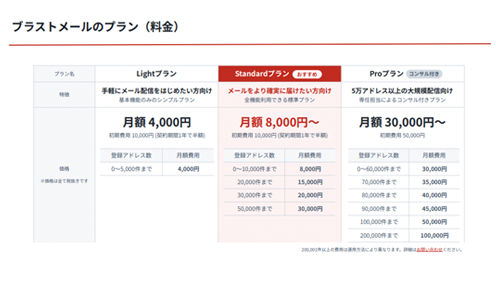
公表された事案の中には、再発防止策として専用のメール配信システムの導入を掲げた例もあります。ブラストメールは月額4,000円から利用でき、無料トライアルも用意されているため、事故が起きる前の備えとしても導入しやすいサービスです。
公式サイト:シェア1位のメール配信システム「ブラストメール」
おすすめのメール配信システム「blastengine」

ブラストエンジン(blastengine)は、お客様のシステムとSMTPリレーやAPIで連携することで、大量のメールを高速かつ高い到達率で届けられるメール配信サービスです。会員システムやECサイトから直接お詫びメールや各種通知を送りたい企業に適しています。
- API連携・SMTPリレー:既存の会員データベースやシステムと連携し、対象者へのお詫びメールをシステムから直接送信できる
- SPF/DKIM/DMARC対応:送信ドメイン認証に対応し、なりすましとの区別がつく状態で届けられる
- バウンスメール自動対応:エラーになったメールを自動で処理し、届かなかった宛先の把握に役立つ
- 配信ログ管理:配信ステータスを記録として確認でき、誰にいつ送ったかを後から確かめられる(確報の根拠として残す場合は、保存期間内に出力・保管)
初期費用は無料で、月額3,000円から利用できます。システム連携による安定したメール配信環境を、平時から整えておきたい企業に適したサービスです。
ブラストエンジン公式サイト:https://blastengine.jp/
まとめ
情報漏洩のお詫びメールは、謝罪文であると同時に、個人情報保護法にもとづく本人への通知を兼ねる文書です。概要・漏えいした項目・原因・二次被害・その他参考事項の5項目を押さえ、未確定の事項は「調査中」と明記したうえで、第一報と第二報の二段階で伝えるのが基本です。
そして、文面と同じくらい重要なのが送り方です。手作業のBCC送信による再流出、フィッシングとの誤認、迷惑メールフォルダへの振り分けは、どれも文面とは無関係に起こります。
事故が起きてから準備を始めるのでは遅すぎます。次の3つを、今のうちに進めておいてください。
- 本記事のテンプレートを自社の状況に合わせて書き換え、社内で共有する
- 問い合わせ窓口の体制と、公式サイトに掲載するお知らせの雛形を用意する
- 一斉送信の手段をメール配信システムに切り替え、送信ドメイン認証を設定する
FAQ
- 情報漏洩のお詫びメールは、いつまでに送ればよいですか?
- A:法律上は「当該事態の状況に応じて速やかに」とされており、具体的な日数は定められていません。ただし、二次被害の防止につながる情報があれば、原因の特定を待たずに第一報を送るのが基本です。判明後は速やかに送り、遅くとも個人情報保護委員会への速報の目安(おおむね3〜5日以内)を超えないよう準備するとよいでしょう。
- お詫びメールを送れば、本人への通知義務を果たしたことになりますか?
- A:概要、漏えいした項目、原因、二次被害のおそれ、その他参考となる事項が含まれていれば、メールも通知の手段として用いることができます。ただし、エラーで届かなかった本人には別の手段での連絡が必要です。連絡先が分からない場合は、事案の公表と問い合わせ窓口の設置で代替する方法があります。
- メールアドレスだけが流出した場合も、お詫びメールは必要ですか?
- A:流出した本人が1,000人を超える場合や、不正の目的によるおそれがある場合は、法律上の報告・通知の対象になります。それ以外の場合は法律上の義務はありませんが、受信者への削除依頼と再発防止策の説明のため、お詫びメールを送るのが一般的です。
- お詫びとして金券やポイントを配布する必要はありますか?
- A:法律上の義務はなく、事案の性質や被害の程度にもとづいて各社が判断しています。配布する場合は、金券送付のために住所やカード情報の入力を求めるメールがフィッシングと混同されやすい点に注意してください。案内は公式サイトのお知らせとあわせて行うと安全です。
- お詫びメールの送信後、問い合わせが殺到した場合はどうすればよいですか?
- A:専用の問い合わせ窓口を設け、受付時間を明記したうえで、よくある質問と回答を公式サイトに掲載するのが効果的です。メールの段階で「流出していない情報」と「受信者にお願いしたい対応」を明確に書いておくことで、問い合わせ件数そのものを抑えられます。