2026年10月7日未明、IDCフロンティアのクラウドサービス「IDCFクラウド」で大規模な障害が発生しました。原因は第三者によるランサムウェア攻撃。影響は495の企業・自治体に及び、Webサイトの閲覧停止だけでなく、メールサービスや予約システム、電話サービスまで止まる事態となっています。
「自社のメールは送受信できているのか」「顧客にどうやって障害を知らせればいいのか」「この機会に届く不審なメールにはどう対処すべきか」。障害発生から間もない今、メール配信担当者やシステム担当者が抱えている疑問は少なくありません。
特に見落とされがちなのが、障害を知らせるためのメールそのものが送れなくなるという問題です。Webサイトもシステムも同じクラウド上にあれば、お知らせページも、会員宛ての自動メールも同時に止まります。
本記事では、2026年10月8日時点で公表されている情報をもとに、IDCFクラウド障害の概要とメールへの影響パターンを整理します。そのうえで、障害告知メールの文例、便乗型フィッシングへの注意点、そして次の障害に備えるメール配信体制の見直しポイントまでを解説します。
※本記事は2026年10月8日時点の公開情報に基づいています。状況は刻々と変わるため、最新情報はIDCフロンティアの公式発表をご確認ください。

IDCFクラウドの障害で何が起きたのか(2026年10月8日時点)
結論から言うと、今回の障害は「東日本第1リージョン」に対するランサムウェア攻撃が原因で、IDCフロンティアはネットワークの遮断とシステムの停止を完了したうえで、侵入経路の特定と他リージョンの安全確認を進めている段階です。
発生日時・影響範囲・原因の公式発表
IDCフロンティアの公式発表によると、障害が発生したのは2026年10月7日(水)午前3時40分頃です。同日13時52分の第1報では「第三者からの不正アクセス」と公表され、20時18分の第2報でランサムウェア攻撃によるものと判明したことが明らかにされました。
公表された時系列を整理すると、以下のとおりです。
| 日時 | 出来事 |
|---|---|
| 10月7日 3時40分頃 | 東日本第1リージョンで障害発生 |
| 同日 午前 | 利用企業・自治体が相次いでサービス停止やサイト閲覧不可を案内(IDCFクラウドを名指しした最初の公表は9時32分) |
| 同日 13時52分 | IDCフロンティアが第1報(第三者からの不正アクセス)を公表 |
| 同日 20時18分 | 第2報でランサムウェア攻撃と判明、影響は495の企業・自治体と公表 |
第2報では、対応状況として「ネットワークの遮断とシステムの停止(完了)」「侵入経路の特定と遮断(対応中)」「その他リージョンの安全性の確認(対応中)」の3点が示されています。また、東日本第1リージョン以外でも、顧客が外部からアクセスする管理コンソールが安全確認のため停止されています。
495の企業・自治体に影響が波及
影響は、IDCFクラウドを直接契約している企業にとどまりません。その上で動いているSaaSや自治体サイトを利用する一般ユーザーにまで広がっています。報道や各社の公表で確認できる主な影響は次のとおりです。
- 茨城県など自治体のホームページが閲覧できない状態に
- 集合住宅向けネットサービスで、入居者向けメールサービスやWi-Fi認証の一部が停止
- ファン向けメッセージサービスが利用不可に
- CMSのクラウド版で、IDCFクラウドを利用するサーバー31台の管理画面と公開サイトにアクセス不可
- 電話・コールセンター系サービスや、EC在庫管理サービスでも停止が発生
注目すべきは、メールやメッセージ配信に関わるサービスも複数含まれている点です。IDCFクラウドからデータの復元は難しいとの連絡を受け、別のクラウドで環境を再構築する方針を示した企業もあり、復旧までの期間は事業者ごとに大きく異なる見込みです。
公式に確認されていない情報の扱い方
SNS上では、攻撃者によるものとみられる犯行声明の画像が拡散しています。そこにはハイパーバイザーやデータストアの暗号化、スナップショットの破壊など具体的な被害規模が並んでいますが、報道によると、IDCフロンティアは真偽を含めて調査中としており、公式には確認されていません。
個人情報や保存データの流出有無についても、IDCフロンティアは調査中としています。こうした大規模インシデントでは、未確認情報が二次的な混乱を招きがちです。自社の顧客に案内する際は、公式発表で確認できた事実だけを伝えることが原則です。
IDCFクラウドの障害がメールに与える影響
IDCFクラウドの障害がメールに与える影響は、「自社がクラウド上で何を動かしているか」によって大きく4つのパターンに分かれます。
自社メールサーバーをクラウド上で運用している場合
クラウド上の仮想サーバーでメールサーバー(MTA)を運用している場合、サーバーが停止すれば送信も受信もできなくなります。
受信側については、すぐにメールが消えるわけではありません。メール配送の仕組みを定めたRFC 5321では、配送に失敗した送信側サーバーは間隔を空けて再送を試み、再送をあきらめるまでの期間は少なくとも4〜5日とすることが推奨されています。ただし実際の期間は送信側の設定次第で、Microsoft 365のように既定で24時間程度で打ち切るサービスもあります。停止が1日を超えると、エラーとして送り主に戻るメールが増えていきます。
送信側サーバーが再送をあきらめると、送り主にエラーメールが返されます。取引先からは「メールが届かない会社」と認識されてしまうリスクもあります。
また、自社ドメインの権威DNSサーバーを同じ基盤で運用している場合は、MXレコードだけでなく、SPF・DKIM・DMARCのレコードも参照できなくなります。この状態では、外部の配信サービスから告知メールを送っても認証が一時エラーや失敗となり、迷惑メール判定や受信拒否につながるおそれがあります。
システムから自動送信されるメールが止まる場合
会員登録完了メール、予約確認メール、パスワード再設定メール、注文確認メール。こうしたシステムから自動送信されるメール(トランザクションメール)は、アプリケーションと同じサーバーから送信されているケースが少なくありません。
アプリケーションが停止すれば、当然ながら自動メールも送られません。障害中に予約や申し込みを済ませたはずのユーザーが「確認メールが届かない」と問い合わせてくる、という二次的な混乱も起きがちです。
復旧後には、障害中に処理されずに滞留していたメールが一斉に送信されることもあります。大量の送信が短時間に集中すると、受信側のメールサービスから迷惑メール的な挙動と判断され、到達率が下がるおそれもあるため、送信ペースの調整が必要です。あわせて、送信前に滞留メールの中身を確認してください。有効期限の切れたパスワード再設定メールや、障害中に取り消された予約の確認メールがそのまま届くと、かえって混乱を招きます。
利用中のSaaSのメール機能が止まる場合
自社ではIDCFクラウドを契約していなくても、利用しているSaaSがIDCFクラウド上で動いていれば影響を受けます。今回、入居者向けメールサービスやファン向けメッセージサービスが停止したのは、まさにこのパターンです。
「自社はIDCFクラウドを使っていないから関係ない」とは限りません。利用しているSaaSが、どのクラウド基盤で動いているかまで把握している企業は多くないのが実情です。今回の障害を機に、主要な業務SaaSの稼働基盤を確認しておくことをおすすめします。
障害告知メールそのものが送れなくなる場合
最も深刻なのが、このパターンです。
障害が起きたとき、企業は顧客に「現在サービスが停止しています」と知らせる必要があります。ところが、Webサイト、会員データベース、メール送信機能がすべて同じクラウド上にあると、お知らせページも更新できず、会員宛てのメールも送れません。
一般に、告知が遅れると顧客がSNSやニュースで先に障害を知り、問い合わせが窓口に集中しやすくなります。障害そのものよりも、連絡の遅れが信頼を損なうケースは珍しくありません。
4つのパターンを整理すると、以下のようになります。
| 影響パターン | 主な症状 | 顧客への影響 | 優先すべき対応 |
|---|---|---|---|
| 自社メールサーバーの停止 | 送受信ともに不可 | 問い合わせや取引メールが届かない | 復旧見込みの把握、代替の連絡手段の案内 |
| 自動送信メールの停止 | 登録・予約・注文確認メールが届かない | 手続きの成否が分からず不安になる | 障害中の手続きの扱いを告知 |
| 利用SaaSのメール機能停止 | SaaS経由の配信が止まる | 定期的な案内が届かない | SaaS事業者の発表を確認し、顧客へ説明 |
| 告知手段そのものの停止 | お知らせページもメールも出せない | 障害の発生自体を知らされない | 別系統の配信手段で第一報を出す |
自社サービスが影響を受けたときにやるべきメール対応
自社サービスが影響を受けた場合、メール対応の基本は「影響範囲を確認し、確認できた事実だけを、速く、繰り返し伝える」ことです。
影響範囲を確認する
まず、自社のどのシステムが東日本第1リージョンで稼働しているかを確認します。IDCFクラウドの通常の運用では、障害が発生すると、登録済みのメールアドレス宛てに障害通知が送られ、障害ごとに「IN」で始まるチケット番号が記載されます。今回はIDCフロンティアが対象顧客に個別に連絡しているとしているため、通常の通知とあわせて個別連絡の有無も確認してください。
ただし今回は、東日本第1リージョン以外でも管理コンソールが停止しています。登録メールアドレスが担当者の退職などで使われていないと、通知を見落とすおそれもあります。IDCフロンティアからの個別連絡と公式サイトの発表の両方を確認してください。
利用中のサーバーに個人データが保存されていた場合は、ランサムウェアによる漏えい等(滅失・毀損を含む)の「おそれ」の段階で、個人情報保護委員会への報告と本人への通知が必要になる可能性があります。報告には速報(把握から概ね3〜5日以内)と確報(不正目的のおそれがある場合は60日以内)の期限があるため、法務部門や専門家と早めに確認してください。
顧客への第一報は「速さ」を優先する
障害告知の第一報は、原因や復旧見込みが分からなくても出すべきです。「何が使えないのか」「いつから使えないのか」「次にいつ情報を出すのか」の3点さえ伝えれば、顧客の不安を和らげやすくなります。
第一報の文例は以下のとおりです。
件名
【重要】〇〇サービスの障害発生について(第1報)
本文
いつも〇〇をご利用いただき、誠にありがとうございます。
2026年10月7日(水)午前3時40分頃から、当社が利用するクラウドサービスの障害により、〇〇サービスがご利用いただけない状態となっております。
■ご利用いただけない機能
・会員ページへのログイン
・予約の受付および確認メールの送信
■復旧見込み
現在、クラウド事業者と連携して確認を進めております。復旧見込みが分かり次第、お知らせいたします。
■障害中のお手続きについて
障害発生以降のご予約・お申し込みの状況は、復旧後に確認のうえご案内いたします。
■お問い合わせ先
電話:〇〇(受付時間 〇時〜〇時)
次回のご案内は、本日18時頃を予定しております。
ご迷惑をおかけし、誠に申し訳ございません。
ポイントは、「次回のご案内予定時刻」を明記することです。続報の予定が分かるだけでも、問い合わせを減らす効果が期待できます。
続報・復旧報告の出し方
続報は、たとえ新しい情報がなくても予告した時刻に出します。「状況に変化はなく、引き続き対応中です」という報告も、顧客にとっては重要な情報です。
続報と復旧報告で押さえるべき要素は次のとおりです。
- 件名に「第2報」「復旧のお知らせ」など、何報目かが分かる表記を入れる
- 前回からの変更点を冒頭に書く
- 障害中に行われた手続き(予約・注文・申込)の扱いを明記する
- 個人情報への影響は、確認できた範囲だけを記載する
- 問い合わせ先と受付時間を毎回記載する
復旧報告の件名例は「【復旧のお知らせ】〇〇サービスは10月〇日〇時に復旧いたしました」です。復旧後に再度ログインやパスワードの再設定が必要な場合は、その手順もあわせて案内します。
問い合わせ窓口と代替手段の案内
障害中は、通常の問い合わせフォームも止まっている可能性があります。電話番号や公式SNS、平時から公式サイトで案内している予備の連絡先など、障害の影響を受けない連絡手段を案内することが重要です。予備の連絡先は、障害が起きてから新たに用意すると受信者が本物か判断できないため、事前に告知しておきます。
茨城県では、申請書類のダウンロードができなくなったため、電話での個別対応を案内しています。代替手段は、平時に決めておかなければ、障害時にすぐには用意できません。
障害に便乗したフィッシングメール・なりすましメールに注意
大規模障害やサイバー攻撃が報じられた直後は、その話題に便乗したフィッシングメールが出回りやすい時期です。
便乗型メールのよくある手口
大きなニュースに便乗する不審メールには、一般的に次のような傾向があります。
- 「障害の影響でアカウントの再認証が必要です」としてログインページへ誘導する
- 「データ復旧のため」として、パスワードや契約情報の入力を求める
- 「補償手続き」「返金手続き」をうたい、個人情報や決済情報を入力させる
- 実在する事業者名やサービス名を差出人名に使う
今回の障害に関して特定の便乗メールが確認されたという公式発表は、2026年10月8日時点では見当たりません。しかし、影響を受けたサービスの利用者は「本物の障害連絡」を待っている状態にあり、偽の連絡を信じやすい心理状態にあることは意識しておくべきです。
受信側のチェックポイント
障害に関するメールを受け取ったら、メール内のリンクをすぐにクリックせず、次の点を確認します。
- 差出人のメールアドレスのドメインが、普段の連絡と同じか(1文字違いなどの似たドメインにも注意)
- 公式サイトやIDCフロンティアの発表と内容が一致しているか
- パスワードや決済情報の入力を急がせていないか
- 不安な場合は、メール内のリンクではなく、ブックマークや普段使っている公式アプリから公式サイトにアクセスする
送信側はSPF・DKIM・DMARCで正規性を示す
障害告知を送る企業側にもできることがあります。それが、送信ドメイン認証(SPF・DKIM・DMARC)の設定です。
送信ドメイン認証を正しく設定しておくと、受信側のメールサービスが「このメールは正規の送信元から送られたものか」を判定できるようになります。DMARCのポリシーをp=quarantineまたはp=rejectで運用すれば、自社ドメインを詐称したなりすましメールが受信者に届きにくくなります(p=noneは監視のみで、なりすましメールは止まりません)。
注意したいのは、障害時に急ごしらえの別サーバーや個人のメールアドレスから告知を送ると、認証に失敗して迷惑メールフォルダに振り分けられるおそれがある点です。代替の送信手段は、平時のうちに自社ドメインで認証設定を済ませておく必要があります。特にDMARCをp=quarantineやp=rejectで運用している場合、未登録の送信元から送った告知メールは迷惑メール扱いや受信拒否になります。外部サービスを追加する際は、SPFのinclude追加でDNS参照回数の上限(10回)を超えないこと、自社ドメインでのDKIM署名によってDMARCの整合(アライメント)が取れることを確認してください。
クラウド障害に備えるメール配信体制の見直しポイント
今回の障害が示したのは、「クラウドだから安全」ではなく、「1つの基盤にすべてを載せることのリスク」です。メール配信の観点から、平時に見直しておきたいポイントを整理します。
メール送信基盤をアプリケーション基盤と分ける
最も効果が大きいのは、メール送信の仕組みを自社アプリケーションと同じサーバーに置かないことです。
外部のメール配信システムに顧客リストを登録しておけば、自社サーバーが停止しても、配信システムの管理画面から告知メールを送れます。なお、SMTPリレーやAPI型のサービスは、送信を指示するシステム側が動いていることが前提です。障害告知に使う場合は、本番とは別の環境から送信できるようにしておく必要があります。障害告知を出す手段が、障害の影響を受けない場所にあること。これが事業継続の観点で最も重要なポイントです。
連絡先リストを別系統でも保持する
メールを送る仕組みがあっても、宛先リストが停止したデータベースの中にあれば送れません。主要な顧客や取引先の連絡先は、本番システムとは別の場所でも管理しておく必要があります。
ただし、連絡先リストは個人情報です。保管場所を増やすほど漏えいリスクも増えるため、アクセス権限の管理、更新頻度のルール化、不要になったデータの削除などをあわせて決めておきます。外部サービスに顧客リストを登録する場合は、個人情報保護法上の委託にあたるため、委託先の安全管理体制も確認します。
障害告知メールのテンプレートと承認フローを決めておく
障害発生時は、文面の作成と社内承認に時間を取られがちです。第1報、続報、復旧報告のテンプレートをあらかじめ用意し、誰が承認して誰が送信するかを決めておくだけで、第一報までの時間を短縮できます。
深夜や休日に障害が起きることも想定し、承認者が不在のときの代行ルールも決めておきます。今回の障害も、発生は平日の午前3時40分頃でした。
年に一度は障害告知の訓練を行う
テンプレートや手順書は、使わなければ形骸化します。年に一度は「本番システムが停止した」という想定で、第一報を社内向けに実際に配信する訓練を行うと、手順の抜け漏れが見つかります。
平時に確認しておきたい項目をチェックリストにまとめました。
| チェック項目 | 確認する内容 |
|---|---|
| 稼働基盤の把握 | 自社システムと主要SaaSが、どのクラウド・リージョンで動いているか |
| 送信手段の分離 | 障害告知メールを、本番システムと別系統から送れるか |
| 連絡先リスト | 本番データベース以外にも、最新の連絡先を安全に保管しているか |
| DNSの分離 | 自社ドメインの権威DNSが、本番システムと別の事業者・基盤で動いているか |
| 送信ドメイン認証 | 代替の送信手段でもSPF・DKIM・DMARCが通るか |
| テンプレート | 第1報・続報・復旧報告の文面が用意されているか |
| 承認フロー | 夜間・休日でも、自社で定めた目標時間内に第一報を出せる体制か |
| 事業者からの通知 | クラウド事業者に登録した通知先メールアドレスが現役か |
障害時の顧客連絡に備えるならメール配信システムを活用する
ここまで見てきたように、障害時の顧客連絡で最も大切なのは、自社システムが止まっても第一報を出せる手段を別系統で持っておくことです。その有力な選択肢が、外部のメール配信システムです。
メール配信システムを使うメリット
自社サーバーからのメール送信に頼っていると、システム障害とメール停止が同時に起こります。外部のメール配信システムを使うと、次のようなメリットがあります。
- 送信基盤の分離:自社サーバーとは別のシステムからメールを送れるため、自社側の障害時でも告知を出せる
- 対象者を絞った配信:影響を受けた顧客だけにリストを絞り込んで、必要な案内を届けられる
- 送信状況の把握:エラーカウントや開封状況(HTMLメールの場合)から、告知の到達・閲覧状況の目安を把握できる
障害告知は「出せること」と「届くこと」の両方がそろって初めて意味を持ちます。平時のメルマガ配信と同じ仕組みを障害告知にも使えるようにしておけば、いざというときに慌てずに済みます。
おすすめのメール配信システム「ブラストメール」

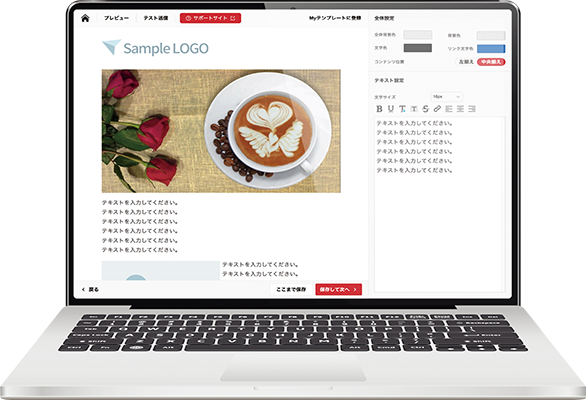
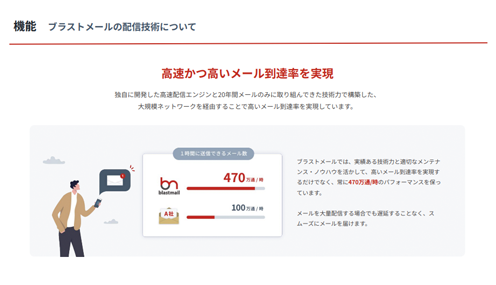
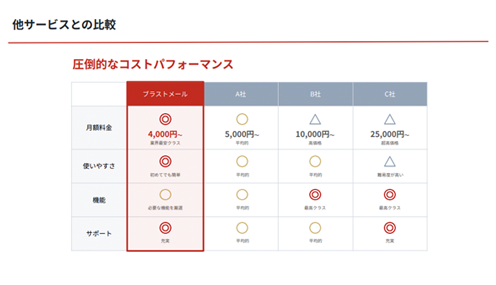
ブラストメール(blastmail)は、16年連続で導入社数シェアNo.1を獲得しているメール配信システムです。導入実績は30,000社以上。専門知識がなくても直感的に操作できるシンプルな管理画面で、緊急時の告知メールも作成・配信しやすい点が特徴です。
- リスト配信・フィルタ配信:影響を受けたサービスの利用者だけに絞り込んで、障害告知を届けられる
- 宛名差し込み送信:顧客名を差し込んで、一斉配信でも一人ひとりに宛てた案内として送れる
- 配信承認機能:配信前に承認者のチェックを挟めるため、緊急時の誤送信リスクを抑えられる
- 効果測定:開封率(HTMLメールの場合)・クリック率・エラーカウントを確認し、告知の到達・閲覧状況の目安を把握できる
- 迷惑メール判定対策(SPF/DKIM):送信ドメイン認証に対応し、告知メールが迷惑メールに振り分けられるリスクを抑える
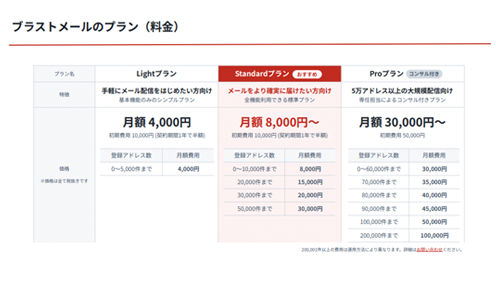
平時はメルマガやお知らせの配信に使い、障害時には顧客への告知手段として活用できます。月額4,000円からと導入しやすい料金で、無料お試しも用意されています。
公式サイト:シェア1位のメール配信システム「ブラストメール」
おすすめのメール配信システム「blastengine」

ブラストエンジン(blastengine)は、自社システムとSMTPリレーやAPIで連携し、会員登録完了メールや予約確認メールなどのシステムメールを配信できるメール配信サービスです。メールサーバーの運用・メンテナンスはブラストエンジン側で行うため、自社でメールサーバーを抱える必要がありません。
- SMTPリレー・API連携:既存システムと連携し、メール送信を外部の配信基盤に任せられる
- IPレピュテーション管理:ブラストエンジン側で送信者評価を管理し、安定した配信を維持
- バウンスメール自動対応:エラーメールの管理を自動化し、障害復旧後の運用負荷を軽減
- SPF/DKIM/DMARC対応:送信ドメイン認証に標準対応し、なりすましと誤認されるリスクを抑える
自社サーバーで運用しているトランザクションメールの送信部分を切り出したい企業に適しています。初期費用は無料で、メールアドレスの入力だけで無料トライアルを始められます。
ブラストエンジン公式サイト:https://blastengine.jp/
まとめ
2026年10月7日に発生したIDCFクラウドの障害は、ランサムウェア攻撃によって東日本第1リージョンが停止し、495の企業・自治体に影響が広がりました。メールへの影響は、自社メールサーバーの停止、自動送信メールの停止、利用SaaSのメール機能停止、そして障害告知メールそのものが送れなくなる問題の4パターンに整理できます。
影響を受けた企業が今すぐやるべきことは、次の3つです。
- IDCフロンティアからの個別連絡と公式発表を確認し、自社の影響範囲を特定する
- 確認できた事実だけで第一報を出し、次回の案内予定時刻を明記する
- 障害の影響を受けない連絡手段を顧客に案内する
そして、今回直接の影響を受けなかった企業も、他人事ではありません。まずは自社システムと主要SaaSの稼働基盤を洗い出し、障害告知メールを別系統から送れるかを確認してください。テンプレートと承認フローを用意し、送信基盤を分離しておくこと。それが、次の障害で顧客の信頼を守るための備えになります。
FAQ
- IDCFクラウドの障害はいつから発生していますか?
- A:IDCフロンティアの公式発表によると、2026年10月7日(水)午前3時40分頃から東日本第1リージョンで障害が発生しています。同日20時18分の第2報で、原因は第三者からのランサムウェア攻撃と公表されました。最新の状況はIDCフロンティアの公式サイトでご確認ください。
- メールサーバーが停止している間に送られてきたメールは消えてしまいますか?
- A:すぐに消えるわけではありません。送信側のメールサーバーは再送を試みますが、再送を続ける期間は送信側の設定によって異なり、1日程度で打ち切られる場合もあります。停止が長引くほど、送り主にエラーとして戻るメールが増えます。
- 障害告知メールはいつ送るべきですか?
- A:原因や復旧見込みが分からなくても、影響を確認できた時点で第一報を送るのが基本です。「何が使えないか」「いつからか」「次の案内はいつか」の3点を伝えれば、顧客の不安と問い合わせを減らせます。
- 障害に関するメールが届きましたが、本物か分かりません。
- A:メール内のリンクはクリックせず、差出人のドメインが普段の連絡と同じか(似たドメインでないか)を確認してください。不安な場合はブックマークや普段使っている公式アプリから公式サイトにアクセスし、発表内容と照らし合わせることをおすすめします。パスワードや決済情報の入力を急がせるメールには特に注意が必要です。
- 自社サーバーが止まっても障害告知メールを送れるようにするには?
- A:メール送信の仕組みを自社のアプリケーション基盤と分けることが有効です。外部のメール配信システムに顧客リストと告知テンプレートを用意しておけば、自社サーバーが停止しても告知メールを配信できます。あわせて、自社ドメインの権威DNSを別系統で運用し、代替手段でも送信ドメイン認証が通るよう事前に設定しておきましょう。